

Une publicité qui surgit alors que le smartphone est verrouillé, une batterie qui fond sans raison ou une application inconnue installée toute seule : ce n’est pas un détail à ignorer. Derrière ce comportement anormal peut se cacher un adware, un virus ou un autre logiciel malveillant qui exploite le téléphone en douce. 📱
Allergique aux pavés ? Voilà ce qu’il faut retenir.
| Priorité | Action concrète | Ce qu’il faut surveiller |
|---|---|---|
| 🚨 Immédiat | Supprimer les applications récemment installées et inconnues | Pop-ups hors navigateur, alertes de faux virus, icônes inhabituelles |
| 🛡️ Contrôle | Lancer une analyse avec un antivirus fiable | Autorisations excessives : SMS, accessibilité, micro, localisation |
| ⚡ Nettoyage | Démarrer en mode sans échec si les pubs empêchent toute manipulation | Applis qui refusent la désinstallation ou reviennent après suppression |
| 🔒 Prévention | Mettre à jour Android ou iPhone et changer les mots de passe sensibles | Connexions inconnues aux comptes Google, Apple, mail ou banque |
Publicités qui apparaissent seules : le signe le plus net d’un virus sur smartphone
Le signe le plus spectaculaire d’une infection sur smartphone reste simple : des fenêtres publicitaires s’affichent sans que personne n’ait rien demandé. Elles apparaissent dans le navigateur, sur l’écran d’accueil, pendant l’ouverture d’une messagerie et parfois même toutes les deux ou trois secondes. Ce comportement ne relève pas d’une publicité classique : il signale souvent un adware, c’est-à-dire un logiciel malveillant conçu pour afficher un maximum d’annonces et générer des revenus frauduleux.
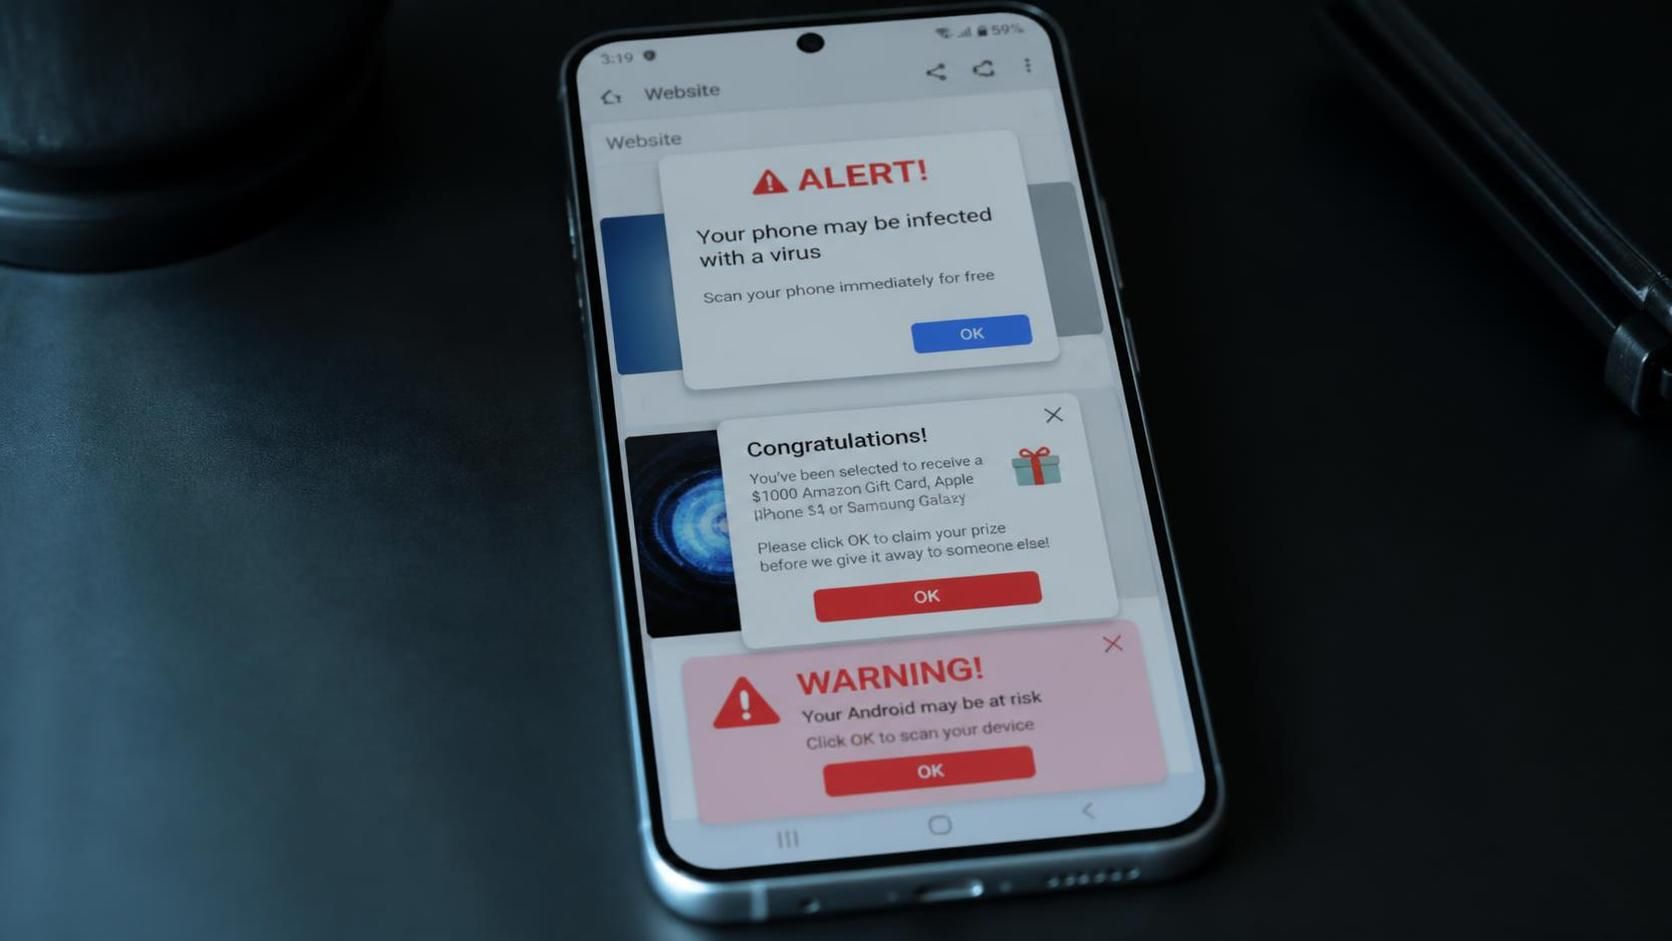
Le piège est grossier, mais il fonctionne encore. Une alerte affiche le logo Google, Android, Chrome ou une marque d’antivirus connue. Elle annonce que « 17 virus ont été détectés » et exige un clic immédiat pour nettoyer smartphone. Rien ne presse : Android, Google et Apple n’envoient pas ce type de pop-up depuis une page web. Une vraie alerte système s’affiche dans les réglages ou via une notification identifiable, jamais sous la forme d’un compte à rebours criard demandant d’installer une prétendue solution miracle.
Les adwares ne cherchent généralement pas à bloquer le téléphone comme le ferait un ransomware. Leur logique est plus discrète et plus rentable : pousser des annonces, comptabiliser des clics, rediriger vers des sites douteux et recueillir des données de navigation. Historique web, habitudes d’utilisation, modèle de l’appareil, adresse IP et localisation peuvent alimenter ce commerce. Une publicité abusive n’est donc pas seulement pénible : elle constitue un sujet de sécurité mobile.
Le phénomène est loin d’être marginal. Des données publiées par Zscaler ont placé les adwares à près de 69 % des détections de programmes malveillants sur Android. En 2024, 239 applications infectées présentes sur Google Play ont cumulé environ 42 millions de téléchargements avant leur retrait. La boutique officielle réduit le risque, elle ne l’annule pas. Une application de lampe torche, de fonds d’écran, de pseudo-nettoyage ou un jeu gratuit sans réputation peut suffire à ouvrir la porte.
Faire la différence entre une publicité normale et une infection mobile
Une publicité normale reste confinée à l’application ou au site qui l’affiche. Un encart dans un jeu gratuit, une bannière sur un média ou une vidéo sponsorisée sur une plateforme sociale ne prouvent rien. En revanche, une pub qui apparaît sur l’écran d’accueil, dans les paramètres ou lorsque le navigateur est fermé mérite une vérification immédiate.
- 🚩 Une alerte de virus revient plusieurs fois par jour, quel que soit le site visité.
- 🚩 Le smartphone ouvre seul des pages de casino, de rencontre, de faux concours ou de crypto.
- 🚩 Le navigateur redirige vers une adresse sans rapport avec la recherche lancée.
- 🚩 Une nouvelle application apparaît avec un nom vague comme « Update », « Cleaner », « System Tool » ou « Assistant ».
- 🚩 Les pubs réclament d’activer des notifications ou de télécharger un antivirus inconnu.
Le cas de Maxime, artisan qui utilise son Android pour ses devis, illustre bien le mécanisme. Après l’installation d’un petit jeu de course téléchargé un soir, des pubs ont commencé à couvrir son agenda client. Il a d’abord accusé son navigateur, puis réinitialisé les paramètres de Chrome sans résultat. L’application installée la veille possédait en réalité une autorisation d’affichage par-dessus les autres applications. Une fois supprimée, le problème a disparu net.
Le réflexe rentable pour les fraudeurs consiste à faire croire que l’utilisateur est déjà contaminé afin de lui faire installer un deuxième programme dangereux. Ne cliquez pas sur la publicité qui prétend supprimer le virus. Fermez-la, coupez les données mobiles ou le Wi-Fi si elle devient envahissante, puis passez par les réglages du téléphone. Le prochain point consiste justement à vérifier les symptômes moins visibles, ceux qui grignotent l’appareil sans forcément afficher la moindre alerte.
Ralentissements, batterie vide et surchauffe : détecter une infection avant qu’elle s’aggrave
Un smartphone lent n’a pas automatiquement un virus. Un appareil ancien, une mémoire saturée, une mise à jour récente ou un jeu exigeant peuvent expliquer une baisse de fluidité. Le vrai signal d’alerte apparaît quand plusieurs anomalies arrivent en même temps : ralentissements soudains, batterie anormalement faible, consommation de données élevée et applications qui mettent une éternité à s’ouvrir.
Un adware tourne fréquemment en arrière-plan. Il charge des annonces, contacte des serveurs, suit des clics et parfois télécharge du contenu sans interaction visible. Résultat : le processeur travaille, la connexion est sollicitée et la batterie encaisse. Une chute de 30 % de batterie pendant une matinée sans usage intensif n’est pas une preuve absolue, mais c’est un élément sérieux lorsqu’elle survient juste après l’installation d’une nouvelle application.
La surchauffe doit aussi être interprétée avec méthode. Le téléphone qui chauffe pendant une session vidéo longue, une navigation GPS estivale ou un jeu 3D a une raison identifiable. En revanche, un mobile posé sur un bureau, écran éteint, qui devient chaud au toucher mérite une inspection. Un logiciel malveillant peut monopoliser des ressources, afficher de la publicité en tâche de fond ou tenter de récupérer des informations personnelles.
Contrôler les consommations qui ne mentent pas
Sur Android, les rubriques Batterie et Réseau des paramètres donnent une lecture utile. Il faut chercher l’application qui consomme de l’énergie ou des données alors qu’elle n’a pas été ouverte. Sur iPhone, la section Batterie présente également l’activité des applications sur les dernières 24 heures ou les derniers jours. Une application de météo qui monopolise 25 % de l’autonomie ou un jeu désinstallé depuis longtemps qui garde une activité anormale ne sont pas des détails.
| Symptôme observé | Cause possible | Vérification utile |
|---|---|---|
| 🔋 Batterie qui se vide très vite | Publicités et processus cachés | Consulter la consommation par application |
| 🔥 Chauffe au repos | Activité réseau ou processeur en arrière-plan | Redémarrer puis observer si la chaleur revient |
| 🐢 Ouverture lente des applis | Mémoire saturée ou programme parasite | Libérer du stockage et examiner les applis récentes |
| 📶 Forfait data consommé trop vite | Téléchargements, traçage ou annonces vidéo | Comparer l’usage réseau par application |
La performance smartphone se dégrade parfois parce que le stockage est rempli de photos et de vidéos, pas parce qu’un pirate est à l’œuvre. Il faut éviter la paranoïa, mais aussi l’aveuglement. La bonne approche consiste à croiser les indices : une application inconnue, des pubs intempestives, une batterie qui s’effondre et une hausse des données mobiles forment un tableau cohérent.
Les arnaques modernes jouent souvent sur plusieurs canaux. Une fausse notification de livraison peut mener vers une page qui demande l’installation d’une application ou la saisie de coordonnées. Les mécanismes de ces pièges sont détaillés dans ce guide sur la fausse question de livreur et les réflexes à adopter. Un clic négligent sur mobile suffit, car le petit écran masque souvent l’adresse réelle du site.
Le diagnostic n’a de valeur que s’il débouche sur une action. Avant de télécharger dix outils de nettoyage au hasard, il faut identifier l’application responsable et reprendre le contrôle des autorisations. C’est là que la suppression virus devient concrète.
Supprimer un logiciel malveillant sur Android sans effacer ses données au hasard
Quand les publicités prennent le contrôle ou qu’une application se comporte comme un squatteur, la première règle est de ne pas paniquer. Installer en urgence trois antivirus gratuits et cliquer sur chaque bouton proposé complique souvent la situation. La méthode efficace est séquencée : isoler le problème, repérer l’application douteuse, la retirer, analyser le système et vérifier que les comptes sensibles restent protégés.
La première manœuvre consiste à démarrer le smartphone Android en mode sans échec. La combinaison exacte dépend du constructeur : Samsung, Xiaomi, Google Pixel, Oppo ou Motorola n’affichent pas toujours le même menu. En général, il faut maintenir le bouton d’alimentation, puis maintenir l’option d’extinction à l’écran pour faire apparaître le redémarrage sécurisé. Si la procédure varie, la page d’aide officielle de la marque reste la meilleure référence.
Ce mode lance Android avec les services essentiels et bloque temporairement les applications ajoutées par l’utilisateur. Si les fenêtres publicitaires disparaissent dans cet environnement, le diagnostic est presque réglé : une application installée est responsable. Ce test évite de soupçonner inutilement le système ou le navigateur.
La procédure de nettoyage smartphone qui évite les fausses bonnes idées
- 🔌 Couper temporairement le Wi-Fi et les données mobiles si des redirections s’ouvrent sans cesse.
- 📱 Démarrer en mode sans échec pour empêcher l’application suspecte de se lancer.
- 🧹 Ouvrir les paramètres, puis la liste complète des applications installées.
- 🔎 Trier mentalement par date : supprimer les jeux, nettoyeurs, claviers, VPN inconnus ou outils installés juste avant les problèmes.
- 🔐 Vérifier les autorisations sensibles : accessibilité, administrateur de l’appareil, affichage au-dessus des autres applis, SMS et notifications.
- 🛡️ Lancer ensuite une analyse avec un antivirus reconnu, puis redémarrer normalement.
Une application malveillante peut tenter de bloquer sa désinstallation. Dans ce cas, il faut vérifier si elle dispose du statut « administrateur de l’appareil » ou d’un droit d’accessibilité. Ces privilèges doivent être retirés avant de recommencer. Un programme de lampe torche n’a aucune raison légitime de lire les SMS, d’activer l’accessibilité ou de s’afficher au-dessus de l’application bancaire. Une autorisation disproportionnée est un signal plus fiable qu’un joli logo.
Un antivirus comme Avast ou Kaspersky peut compléter le nettoyage, à condition de l’installer depuis la boutique officielle et d’éviter les copies. Des outils tels qu’AppWatch peuvent également aider à identifier quelle application déclenche des publicités invasives. L’antivirus est un filet de sécurité, pas une baguette magique : il ne remplace pas la suppression manuelle de l’app qui a ouvert la porte.
Si le téléphone refuse toujours de revenir à la normale après ces étapes, sauvegarder les photos, les contacts et les documents importants devient prioritaire. Une réinitialisation d’usine est alors une option propre, mais elle doit intervenir après la sauvegarde et après vérification que la restauration automatique ne réinstallera pas l’application douteuse. Restaurer toutes les applis en bloc sans tri revient à remettre le loup dans la bergerie.
La protection mobile ne s’arrête pas au retrait du programme : un adware peut avoir récupéré des identifiants ou poussé des pages de phishing. Il faut donc sécuriser les accès qui comptent vraiment.
Après la suppression du virus, verrouiller comptes, navigateur et accès sensibles
Supprimer l’application est une étape essentielle, mais elle ne suffit pas toujours. Si le logiciel malveillant a affiché de fausses pages de connexion, enregistré des habitudes ou redirigé vers des sites frauduleux, les comptes utilisés pendant la période d’infection doivent être contrôlés. Messagerie, réseau social, compte Google ou Apple, banque et outils professionnels sont les priorités.
Le changement de mot de passe doit se faire depuis un appareil jugé sain, ou après nettoyage confirmé du smartphone. Les mots de passe réutilisés sont le maillon faible classique : si le même code protège le mail, un compte marchand et un service professionnel, une fuite unique peut entraîner une cascade d’accès indésirables. Un gestionnaire de mots de passe et l’authentification à deux facteurs font une différence nette.
Il faut également examiner les sessions ouvertes. Google, Apple, Meta, Microsoft et la plupart des services bancaires affichent les appareils connectés et les emplacements récents. Une connexion inconnue ne se discute pas : elle se déconnecte, puis le mot de passe est modifié. Sur les comptes professionnels, prévenir l’équipe ou le responsable informatique évite qu’un problème mobile devienne une compromission de messagerie.
Nettoyer le navigateur sans tomber dans le grand ménage inutile
Chrome, Firefox, Samsung Internet et Safari peuvent conserver des notifications indésirables autorisées par mégarde. Ce ne sont pas toujours des virus, mais le résultat ressemble fortement à une infection : alertes de faux colis, offres de gains, pseudo-alertes de sécurité. Il faut ouvrir les paramètres du navigateur, retirer les sites autorisés à envoyer des notifications et effacer les données de navigation si les redirections persistent.
Les applications de contrôle à distance méritent aussi une attention particulière. Un outil légitime peut être très utile pour l’assistance technique, mais il devient dangereux lorsqu’un faux conseiller demande son installation par téléphone. La règle est simple : aucun conseiller bancaire ou service client sérieux ne réclame de prendre la main sur le smartphone à l’improviste. Pour comprendre les usages légitimes et les précautions à prendre, consulter ce dossier sur l’accès distant et ses enjeux de sécurité.
Dans une petite entreprise, le smartphone est souvent la porte d’entrée la moins surveillée. Il reçoit les codes de double authentification, les liens de factures, les conversations clients et les accès aux réseaux sociaux. Une infection peut ne pas viser directement le compte bancaire : elle peut chercher le code de récupération de la boîte mail, puis rebondir vers les outils de travail. C’est moins spectaculaire qu’un écran bloqué, mais bien plus coûteux.
Les tendances observées dans l’évolution des menaces numériques confirment ce déplacement des attaques vers des scénarios crédibles : fausse livraison, facture urgente, mise à jour inventée ou support technique fictif. Les fraudeurs ne cassent pas toujours une serrure ; ils attendent qu’on leur ouvre la porte avec un clic.
Un téléphone nettoyé mais des comptes non vérifiés reste une sécurité incomplète. Une fois les accès sécurisés, le meilleur investissement consiste à réduire les occasions de retomber dans le même piège.
Éviter une nouvelle infection sur smartphone avec des réflexes simples et rentables
La prévention n’a rien de glamour, mais elle coûte beaucoup moins cher qu’une récupération de compte ou une réinitialisation complète. La plupart des infections mobiles ne viennent pas d’un piratage digne d’un film : elles arrivent via une application médiocre, une permission acceptée trop vite ou un lien qui promet un cadeau. La protection mobile commence donc par un réflexe basique : ralentir avant de valider.
Installer des applications depuis Google Play ou l’App Store reste préférable aux fichiers APK récupérés sur des sites inconnus, des groupes de messagerie ou des publicités. Cela ne garantit pas l’absence totale de risque, comme l’ont montré les applications retirées en 2024, mais les mécanismes de contrôle et de retrait y sont plus présents. Un APK de jeu « premium gratuit » demande rarement autre chose qu’une chose : un prix caché payé avec les données ou l’accès au téléphone.
Avant toute installation, vérifier quatre points prend moins d’une minute : le nom du développeur, le nombre d’avis crédibles, la date de mise à jour et les permissions demandées. Une application de calculatrice qui veut accéder au micro, aux contacts et aux SMS ne mérite pas le bénéfice du doute. Une app très récente, avec des commentaires génériques et des captures d’écran approximatives, n’est pas forcément dangereuse, mais elle ne doit pas recevoir de privilèges élevés.
Mettre en place une routine de sécurité mobile réaliste
Les mises à jour Android, iOS et des applications corrigent des failles connues. Les reporter pendant des mois laisse le smartphone exposé à des vulnérabilités publiques. Activer les mises à jour automatiques pendant la nuit est souvent le choix le plus simple. Il faut aussi conserver de l’espace de stockage disponible : un téléphone saturé gère moins bien les mises à jour et devient plus pénible à diagnostiquer.
- ✅ Installer uniquement les applications réellement utiles et supprimer celles qui dorment depuis des mois.
- ✅ Refuser les notifications de sites inconnus, notamment après une recherche de streaming, de concours ou de téléchargement.
- ✅ Garder un antivirus fiable si l’usage du téléphone est intensif ou professionnel, sans multiplier les outils redondants.
- ✅ Ne jamais communiquer un code reçu par SMS ou par application d’authentification à un interlocuteur non vérifié.
- ✅ Sauvegarder régulièrement photos, contacts et documents pour garder l’option de la réinitialisation sans stress.
Sur iPhone, les infections classiques sont moins fréquentes grâce au cloisonnement d’iOS, mais les campagnes de phishing, les profils de configuration douteux et les abonnements frauduleux restent de vrais sujets. Sur Android, la flexibilité offre davantage de possibilités, donc davantage de vigilance. Aucun système n’immunise contre une validation trop rapide d’un message alarmiste.
La bonne routine ne consiste pas à vivre dans la peur du virus. Elle consiste à repérer une anomalie, vérifier avant de cliquer et agir dans le bon ordre : supprimer l’application suspecte, analyser, contrôler les comptes, mettre à jour. Cette discipline protège la vie privée, la performance smartphone et les données de travail sans transformer le téléphone en bunker inutilisable.
Action à lancer maintenant : ouvrez la liste des applications installées et supprimez celles dont l’utilité ne tient pas en une phrase claire. Le reste, c’est souvent du poids mort ; parfois, c’est le problème qui attend son tour. 🔒
Comment savoir si mon smartphone a un virus ?
Des publicités hors navigateur, des redirections automatiques, une application inconnue, une surchauffe au repos et une consommation excessive de batterie ou de données constituent des signaux sérieux. Plusieurs symptômes simultanés renforcent le diagnostic.
Un iPhone peut-il être infecté par un virus ?
Les infections classiques sont moins courantes sur iPhone grâce aux protections d’iOS, mais les liens de phishing, profils suspects, calendriers frauduleux et applications trompeuses restent dangereux. Les mises à jour et la vigilance face aux liens restent indispensables.
Le mode sans échec supprime-t-il un virus Android ?
Non. Le mode sans échec empêche les applications téléchargées de se lancer, ce qui aide à identifier celle qui provoque les publicités ou ralentissements. Il faut ensuite désinstaller l’application suspecte et lancer une analyse antivirus.
Faut-il réinitialiser son téléphone après une infection ?
La réinitialisation est utile si les publicités persistent, si une application refuse la suppression ou si le téléphone reste instable après nettoyage. Sauvegardez d’abord les données importantes et réinstallez les applications une par une après la remise à zéro.

Super article, Basil ! Merci pour ces conseils pratiques, ça rassure vraiment ! 😊
C’est super d’avoir des conseils pour protéger nos smartphones. Ça aide beaucoup !
Merci pour ces conseils, Basil ! C’est vraiment utile pour garder nos smartphones en sécurité.
Je suis étonnée de voir à quel point ces adwares peuvent perturber notre quotidien. Merci pour ces astuces !