

| Allergique aux pavés ? Voilà ce qu’il faut retenir. | |
|---|---|
| ✅ Priorité | Mesurer les risques réellement corrigés, pas le nombre d’alertes produites. |
| 🛠️ Méthode | Regrouper les expositions par action concrète : correctif, configuration ou retrait d’un accès. |
| 🤖 Usage de l’IA | Accélérer l’analyse et les tâches répétitives, avec validation humaine pour les changements sensibles. |
| ⚠️ Piège | Déclarer un ticket fermé sans vérifier que l’exposition a disparu. |
Pourquoi la détection des risques ne suffit plus à protéger une entreprise
Un tableau de bord peut afficher 4 000 vulnérabilités et donner l’impression que la sécurité progresse. Si les mêmes serveurs restent exposés trois semaines plus tard, il raconte surtout une histoire de tickets, pas une histoire de protection. La remédiation doit redevenir le résultat attendu : une faille corrigée, un accès retiré, une configuration durcie et un contrôle qui confirme le changement.
Prenons une entreprise fictive, Atelier Gironde, qui vend en ligne et gère aussi un petit entrepôt connecté. Son scanner signale une faiblesse sur un serveur de test, une autre sur la passerelle utilisée par ses fournisseurs et plusieurs dizaines sur des postes internes. Classer automatiquement les lignes par score de gravité semble rationnel. Pourtant, la passerelle fournisseur mérite probablement d’être examinée avant le serveur de test : elle est accessible depuis Internet et pourrait ouvrir un chemin vers des données commerciales.
La gestion traditionnelle des vulnérabilités commence souvent par la découverte, poursuit avec un classement et se termine par l’envoi d’une liste aux équipes techniques. Le problème arrive à ce dernier kilomètre. Un administrateur reçoit une alerte, mais ignore si le correctif est compatible avec l’application métier, si une mise à jour est déjà prévue ou si le service peut être interrompu. Le ticket attend ; le risque, lui, n’attend pas.
Passer d’une liste de failles à une liste de décisions
Le réflexe utile consiste à partir des gestes possibles. Une seule mise à jour d’un composant partagé peut traiter vingt alertes ; désactiver un compte oublié peut couper un chemin d’attaque entier. La question devient alors : quelle action retire le plus d’exposition, dans quel délai et avec quel risque opérationnel ? C’est bien plus exploitable qu’un classement de centaines de lignes indépendantes.
Pour Atelier Gironde, une fiche d’action tient sur un écran : équipement concerné, conséquence possible, propriétaire du service, changement proposé, fenêtre de maintenance, solution de retour arrière et preuve attendue après intervention. Le responsable de la boutique voit l’impact métier. L’équipe informatique voit ce qu’elle doit faire. La sécurité voit ce qu’elle devra contrôler. Personne n’a besoin de deviner ce que signifie « critique » dans le contexte d’un autre service.
Cette logique impose aussi de distinguer trois états trop souvent mélangés : détecté, traité et vérifié. Un correctif téléchargé n’est pas un correctif installé. Un correctif installé n’est pas forcément efficace si l’application continue d’utiliser une ancienne bibliothèque ou si le serveur vulnérable reste accessible par une autre route. Après chaque changement, un nouveau test doit confirmer la disparition du problème depuis le point de vue pertinent, notamment depuis Internet pour un service public.
Il faut enfin éviter le faux bon indicateur du « nombre de tickets fermés ». Une équipe peut fermer cinquante alertes mineures sur des machines isolées et laisser ouverte une seule faille exploitée sur son portail client. Mieux vaut suivre la durée d’exposition des actifs critiques, le nombre de chemins d’attaque supprimés et la part des corrections validées. Ces mesures poussent à agir là où cela compte, sans récompenser le simple nettoyage administratif.
Le volume des découvertes augmente à mesure que les outils s’améliorent, y compris ceux des chercheurs et des attaquants. Dans ce contexte, demander aux équipes de lire plus vite des listes toujours plus longues ne constitue pas une stratégie. Le bon programme n’est pas celui qui trouve le plus : c’est celui qui réduit effectivement les possibilités d’attaque. Reste à lui donner une vue fiable de ce qu’il doit protéger.
Comment construire une vue du risque qui mène directement à la remédiation
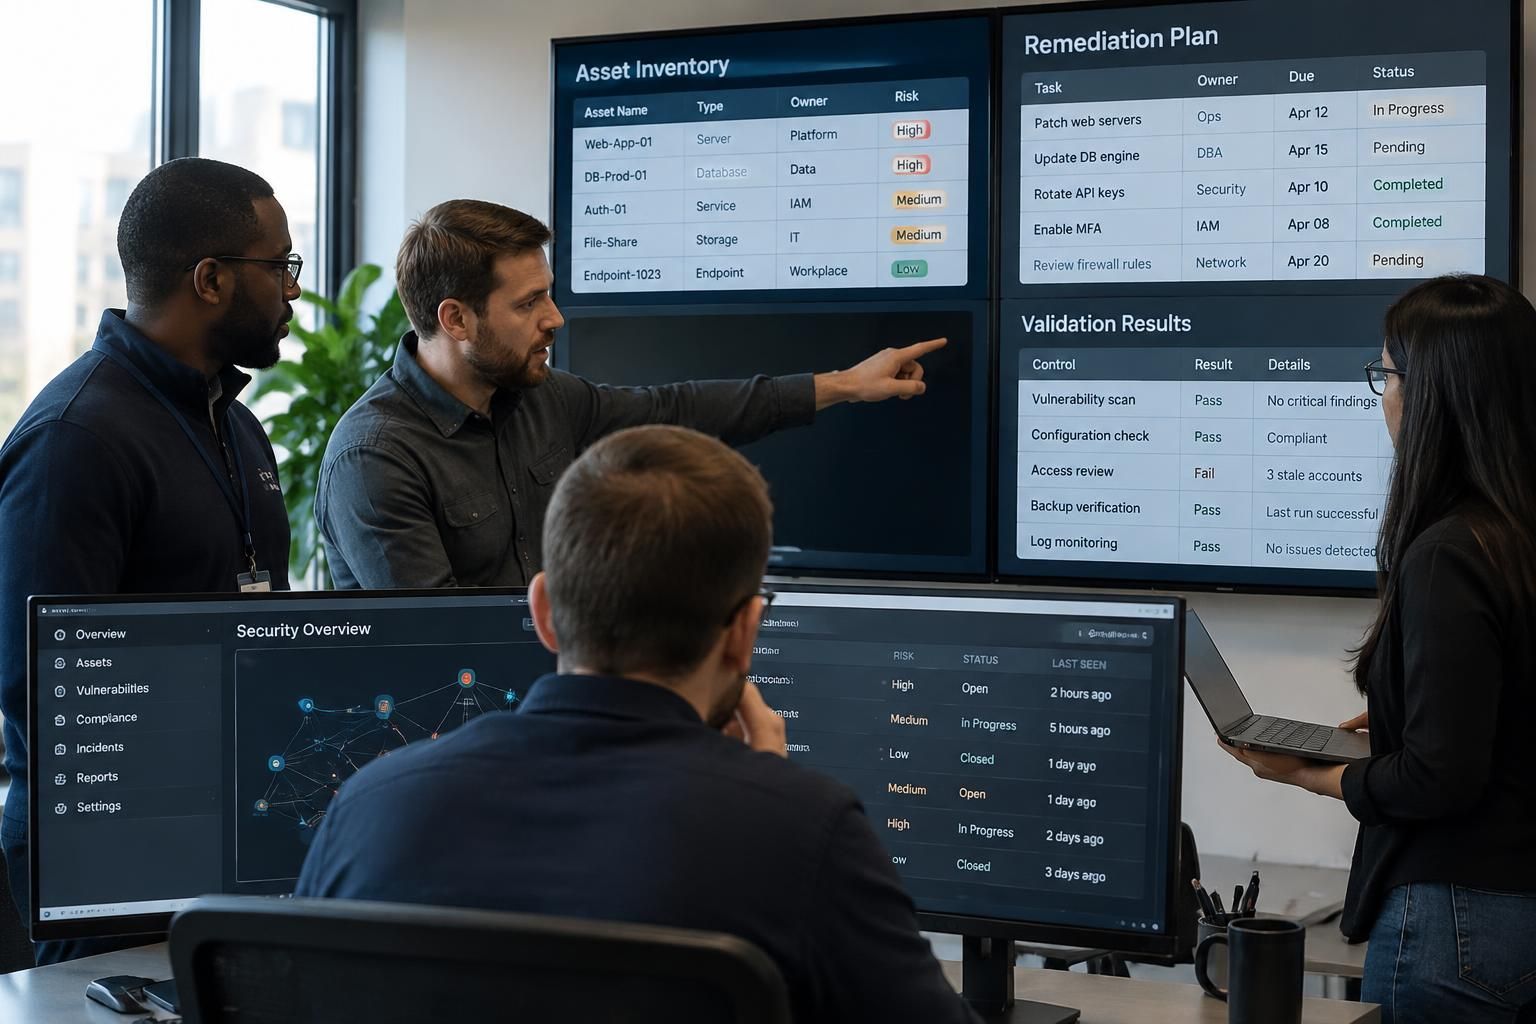
Chez Atelier Gironde, le scanner de vulnérabilités connaît les serveurs, l’outil cloud connaît les services hébergés, le responsable réseau connaît les accès distants et personne ne possède la photo complète. Une machine peut porter trois noms selon les consoles. Un équipement retiré reste dans un rapport alors qu’un nouveau service mis en ligne n’apparaît nulle part. Avant de promettre une correction « intelligente », il faut régler ce bazar.
Une vue centralisée ne signifie pas nécessairement acheter une plateforme de plus. Elle exige d’abord un inventaire rapprochant les actifs, leurs propriétaires, leur exposition et les actions en cours. Chaque élément doit avoir un identifiant stable ou une méthode de rapprochement fiable. Sinon, impossible de savoir si deux alertes concernent le même serveur, ni si la mise à jour planifiée vendredi réglera réellement le risque signalé lundi.
Prioriser avec le contexte, pas avec un score isolé
Le score CVSS décrit la gravité technique d’une vulnérabilité ; il reste utile, mais ne raconte pas toute l’histoire. Il faut le croiser avec l’accessibilité du système, l’existence d’une exploitation active, la sensibilité des données et la possibilité de rebondir vers d’autres équipements. Une faiblesse modérée sur un accès privilégié exposé peut demander une réaction plus rapide qu’une faille théoriquement sévère sur une machine isolée.
Pour rendre l’arbitrage lisible, Atelier Gironde peut commencer avec cinq questions et documenter la réponse plutôt que produire un score mystérieux :
- 🌐 L’actif est-il accessible depuis Internet ou depuis un réseau de partenaires ?
- 🎯 La faille est-elle exploitée activement, ou existe-t-il une méthode d’attaque facilement utilisable ?
- 🏭 Le système soutient-il les ventes, la logistique, la production ou des données sensibles ?
- 🔗 Une compromission permettrait-elle de progresser vers d’autres ressources ?
- 🔧 Quelle action est disponible, et peut-elle être appliquée sans interrompre un service critique ?
Ces réponses doivent déboucher sur une décision explicite : corriger maintenant, limiter temporairement l’exposition, programmer une fenêtre de maintenance ou accepter un risque documenté pour une durée définie. « À étudier » n’est pas une décision durable. Si le correctif de la passerelle fournisseur doit attendre, une restriction des adresses autorisées et une surveillance renforcée peuvent réduire le danger entre-temps.
Les certificats mal configurés, les ressources cloud laissées publiques et les équipements inconnus doivent entrer dans cette même vue. Une exposition ne se résume pas à une vulnérabilité publiée dans une base de données : un compte administrateur sans protection adaptée peut être tout aussi préoccupant. L’inventaire doit donc relier les constats techniques aux chemins d’accès réels, plutôt que juxtaposer des rapports.
Le sujet dépasse même la seule équipe informatique. Un entrepreneur qui examine sa couverture peut lire les conditions d’une assurance cyber pour les entreprises, mais le contrat ne remplace ni l’inventaire ni la preuve des mesures appliquées. De la même façon, les récits de piratage visant des responsables publics rappellent qu’un accès exposé prend toute son importance lorsqu’on comprend ce qu’il permet d’atteindre.
La vue utile est donc celle qui répond en quelques minutes à trois questions : qu’est-ce qui est exposé, pourquoi cela compte et qui peut agir ? Si la réponse nécessite d’ouvrir six consoles et d’envoyer dix messages, la centralisation n’a pas encore rempli sa mission. Une donnée de sécurité n’a de valeur opérationnelle que si elle raccourcit le chemin entre constat et correction.
Ce que l’intelligence artificielle peut automatiser sans prendre les commandes
L’intelligence artificielle apporte une vraie aide lorsqu’elle traite le travail répétitif qui ralentit les équipes. Elle peut rapprocher des noms d’actifs différents, regrouper les alertes liées à un même logiciel et proposer un ordre d’intervention selon le contexte disponible. Pour Atelier Gironde, cela signifie moins de temps passé à recoller des fichiers et davantage de temps consacré aux changements qui réduisent le risque.
Le point décisif reste la qualité des informations fournies. Si l’outil ignore qu’un serveur héberge l’encaissement ou qu’un automate d’entrepôt ne supporte pas un redémarrage imprévu, sa recommandation peut être techniquement logique et opérationnellement mauvaise. Une proposition automatique n’est pas une autorisation de déployer. Les conséquences métier, la compatibilité et le retour arrière doivent rester visibles pour la personne qui valide.
Automatiser par paliers plutôt que tout patcher d’un coup
Un premier palier consiste à produire une fiche de correction : système concerné, version installée, correctif recommandé, dépendances connues et méthode de vérification. Un deuxième palier prépare le changement, par exemple sur un groupe pilote de postes. Un troisième applique automatiquement les mises à jour peu risquées dans des fenêtres convenues. Les serveurs de paiement, les équipements industriels et les objets connectés demandent des règles plus strictes, parfois une intervention manuelle.
Imaginons qu’une bibliothèque vulnérable soit détectée sur huit applications. L’automatisation repère que six dépendent du même paquet et suggère une mise à jour commune ; elle signale que les deux autres utilisent une version adaptée par un fournisseur. Le gain ne vient pas d’un bouton magique, mais du tri préalable. L’équipe évite huit enquêtes identiques et concentre son contrôle sur les deux cas qui ne rentrent pas dans le moule.
Pour chaque action automatisée, il faut conserver une trace compréhensible : état initial, recommandation, personne ayant approuvé, moment du déploiement, résultat du test et éventuel retour arrière. Cette discipline protège aussi contre les erreurs de l’outil. Un modèle peut associer deux équipements qui se ressemblent ou recommander une règle de pare-feu trop large. Sans journal ni validation, l’accélération devient simplement une manière de se tromper plus vite.
La formation joue ici un rôle concret. Une bonne innovation pédagogique ne consiste pas à montrer aux équipes une démonstration spectaculaire, puis à les laisser seules avec une console. Elle organise un apprentissage sur des cas proches de leur environnement : lire une recommandation, vérifier ses sources, tester un correctif et reconnaître un résultat trompeur. Cet accompagnement développe les compétences numériques et l’esprit critique nécessaires pour contester une suggestion automatique.
L’autonomie des équipes augmente quand elles comprennent pourquoi une action est proposée et peuvent l’adaptation à leur périmètre. Un administrateur cloud n’a pas les mêmes contraintes qu’un technicien chargé d’un automate. Les mêmes critères de risque peuvent s’appliquer aux deux, mais pas les mêmes procédures de déploiement. Voilà pourquoi un plan généré doit rester modifiable, testable et attribué à un responsable identifié.
Cette exigence rejoint plus largement la question des contenus produits par les modèles : leur vitesse ne garantit ni leur exactitude ni leur utilité. Les débats sur le financement et l’identification des contenus créés avec l’IA illustrent cette nécessité de savoir d’où vient une information avant de s’en servir. En cybersécurité, le principe est encore plus direct : l’IA peut préparer l’initiative, mais la responsabilité du changement reste humaine.
Comment vérifier qu’une correction réduit vraiment la surface d’attaque
Le vendredi, Atelier Gironde installe une mise à jour sur sa passerelle fournisseur. Le ticket passe au vert, les équipes soufflent, et le lundi un contrôle externe détecte toujours l’ancien service sur un port oublié. Ce scénario résume un angle mort fréquent : l’intervention a bien eu lieu, mais l’exposition n’a pas disparu. La remédiation ne s’arrête donc pas au déploiement ; elle inclut une vérification depuis le bon endroit.
Avant de modifier un système, il faut définir ce qui prouvera la réussite. La version du logiciel a-t-elle changé ? Le service vulnérable est-il devenu inaccessible depuis Internet ? Le compte supprimé ne permet-il plus de se connecter ? Selon le risque, plusieurs contrôles peuvent être nécessaires. Une capture d’écran indiquant « mise à jour terminée » ne suffit pas à démontrer qu’un attaquant ne dispose plus du même chemin.
Des contrôles adaptés au risque et au fonctionnement réel
Sur un site public, un nouveau scan externe peut vérifier la fermeture d’un port ou la disparition d’une version exposée. Sur un poste interne, l’inventaire logiciel et un test de configuration seront plus pertinents. Dans le cloud, il faut parfois examiner à la fois la règle d’accès, les identités autorisées et les journaux d’activité. Le contrôle doit correspondre à l’exposition initiale, sans quoi il donne une réponse précise à la mauvaise question.
Un autre piège consiste à réparer aujourd’hui ce qu’un déploiement rétablira demain. Si une équipe corrige manuellement un serveur alors que son modèle d’installation contient toujours le mauvais paramètre, la faiblesse reviendra au prochain remplacement. La bonne action remonte jusqu’à la source : configuration de référence, procédure de création des comptes ou paquet logiciel commun. Une correction durable traite aussi le mécanisme qui recrée le problème.
Pour piloter cette démarche, quelques indicateurs suffisent. Le délai entre détection et correction vérifiée est plus parlant que le temps nécessaire à ouvrir un ticket. La part des actifs critiques dont l’exposition a réellement diminué aide à repérer les efforts mal orientés. Le taux de réapparition des mêmes erreurs révèle, lui, les défauts de processus. Ces chiffres gagnent à être suivis par famille d’actifs : boutique en ligne, cloud, réseau interne et environnement industriel.
Les tests doivent aussi respecter l’activité. L’entrepôt d’Atelier Gironde ne peut pas s’arrêter à midi parce qu’un outil a choisi ce créneau pour redémarrer un équipement. Une fenêtre de maintenance, un pilote sur un appareil comparable et un plan de retour arrière rendent l’action plus sûre. Lorsque la réparation immédiate est impossible, limiter temporairement les accès, renforcer l’authentification ou isoler le système peut réduire l’exposition, à condition de fixer une date de réexamen.
Ce suivi crée une discussion plus saine entre sécurité et exploitation. La première équipe apporte la preuve du risque et le test attendu ; la seconde apporte les contraintes de production et la méthode de changement. Aucune ne gagne à imposer une liste opaque à l’autre. L’objectif partagé reste simple : réduire la possibilité d’attaque sans casser le service que l’on cherche à protéger.
Une telle méthode demande parfois moins d’outils qu’on ne le croit, mais davantage de rigueur sur les responsabilités. Chaque action doit avoir un propriétaire, une échéance et une preuve de résultat. À défaut, la correction rejoint le cimetière des tâches « faites » qu’aucun contrôle n’a confirmées. Le vrai voyant vert n’est pas celui du ticket : c’est celui du risque disparu.
Reprendre l’initiative avec un programme de remédiation applicable dès maintenant
Une entreprise n’a pas besoin d’attendre une refonte complète de sa sécurité pour changer de méthode. Atelier Gironde peut démarrer avec ses services les plus importants : boutique en ligne, accès fournisseurs, comptes administrateurs et systèmes de l’entrepôt. Sur ce périmètre réduit, l’équipe établit les propriétaires, les expositions visibles et les changements réalisables sous trente jours. C’est moins spectaculaire qu’une promesse d’autonomie totale ; c’est aussi bien plus utile.
La première semaine sert à éliminer les angles morts. Quels services sont accessibles depuis Internet ? Quels comptes disposent de privilèges élevés ? Quels équipements n’ont pas reçu de maintenance depuis longtemps ? Les réponses doivent être confrontées à l’inventaire réel, pas seulement au registre théorique. Un site de test oublié ou une ancienne connexion partenaire peuvent compter davantage qu’une longue liste de logiciels déjà corrigés.
La deuxième étape regroupe les constats par action. Si plusieurs serveurs partagent la même image de déploiement, une modification à la source peut régler plusieurs problèmes. Si un chemin d’attaque passe par un accès fournisseur trop permissif, revoir cette permission peut réduire le risque avant même l’installation d’un correctif plus lourd. Cette approche évite de disperser les équipes sur les alertes les plus faciles à fermer plutôt que sur les changements les plus utiles.
Une routine courte pour décider, corriger et apprendre
Une réunion hebdomadaire de vingt minutes peut suffire sur un périmètre maîtrisé. L’équipe examine les expositions critiques encore ouvertes, les actions prévues, les blocages et les résultats des vérifications précédentes. Chaque décision se termine par un responsable et une date. Si une réparation est repoussée, la raison et la mesure provisoire sont écrites noir sur blanc ; « pas le temps » ne devient pas une stratégie implicite.
Voici un ordre de travail concret pour lancer cette routine :
- 🧭 Choisir trois à cinq services dont l’arrêt ou la compromission aurait un effet métier direct.
- 🔎 Vérifier leurs accès, leurs dépendances et les expositions constatées par plusieurs sources.
- 🛠️ Regrouper les alertes derrière les actions capables d’en supprimer plusieurs à la fois.
- 👥 Faire valider chaque changement par le propriétaire du service et préparer un retour arrière.
- ✅ Tester après déploiement, puis conserver la preuve avant de fermer l’action.
Au bout d’un mois, le bilan ne doit pas afficher seulement « 120 tickets traités ». Il doit pouvoir dire, par exemple, que l’accès administratif de la boutique n’est plus public, que la passerelle fournisseur a été mise à jour et contrôlée, et que les anciens comptes ont été désactivés. Ces résultats sont compréhensibles pour une direction comme pour une équipe technique. Ils rendent aussi les prochaines décisions plus faciles, parce que chacun voit ce qui a fonctionné.
L’usage de l’IA s’insère alors naturellement dans la routine : rapprochement des données, préparation des fiches d’action, détection des réapparitions et suggestion de contrôles. Les équipes gardent la main sur les exceptions, les déploiements sensibles et les arbitrages métier. L’outil accélère le travail ; il ne transforme pas une mauvaise procédure en bonne procédure par enchantement.
La prochaine initiative est donc précise : sélectionner aujourd’hui un service exposé, nommer son responsable, choisir une action qui supprime un risque concret et définir le test qui le prouvera. Si cette chaîne tient sur un premier service, elle peut s’étendre aux autres. Si elle casse, le blocage apparaît enfin au grand jour. Une alerte de plus ne protège personne ; une correction vérifiée, si.
Quelle différence entre gestion des vulnérabilités et remédiation centrée sur les expositions ?
La gestion des vulnérabilités recense principalement des failles logicielles. L’approche centrée sur la remédiation relie les risques réellement accessibles aux actions capables de les réduire, puis vérifie le résultat.
Le score CVSS suffit-il à décider quoi corriger en premier ?
Non. Il faut aussi examiner l’exposition du système, son importance pour l’activité, l’existence d’une exploitation active et les possibilités de rebond vers d’autres ressources.
Peut-on laisser l’intelligence artificielle appliquer tous les correctifs automatiquement ?
L’automatisation convient surtout aux changements répétitifs, testés et réversibles. Les systèmes critiques exigent une validation adaptée, une fenêtre de maintenance et un plan de retour arrière.
Comment prouver qu’une exposition a été corrigée ?
Définissez le test avant l’intervention, puis contrôlez le système après le changement depuis le point de vue pertinent : scan externe, vérification de configuration, test d’accès ou inventaire logiciel.

Excellent article, Basil ! J’adore les conseils pratiques et la clarté des explications.
Cet article donne des conseils précieux pour mieux gérer les vulnérabilités. Très utile pour les entreprises!