

Le 3 septembre 2026, la Cnil a publié une sanction qui fait mal : 500 000 euros pour un établissement de santé privé après l’intrusion dans son dossier patient informatisé. Le détail qui doit réveiller toutes les entreprises équipées d’un agent IA n’est pas seulement l’entrée du pirate : c’est l’ampleur de ce qu’il a pu lire, extraire et faire passer pour normal.
Allergique aux pavés ? Voilà ce qu’il faut retenir.
| Point clé | Ce qu’il faut retenir |
|---|---|
| 🚨 Accès | Un compte compromis a donné accès à 524 867 dossiers patients, faute de cloisonnement métier réel. |
| 🔐 Protection | L’accès distant sans VPN ni authentification multifacteur a laissé une porte ouverte à la cyberattaque. |
| 🤖 Agent IA | Un agent capable de lire vite, partout et à toute heure peut ressembler trait pour trait à un attaquant dans les journaux techniques. |
| 📋 RGPD | 202 246 tiers de confiance n’ont pas été informés, car l’hôpital ne savait pas précisément quelles personnes avaient été touchées. |
| ⚠️ Réflexe utile | Il faut tracer les données effectivement lues, pas uniquement les applications auxquelles un compte a théoriquement accès. |
La perte de 500 000 euros dans l’hôpital : ce que la sanction Cnil révèle vraiment
Le dossier SAN-2026-009 est un cas d’école de sécurité informatique, mais pas au sens décoratif du terme. Il ne suffit pas de pointer du doigt un mot de passe faible, une connexion distante exposée ou l’absence de double validation. Ces défauts comptent, évidemment. Ils constituent la rampe d’accès de la fraude numérique. Pourtant, la décision de la Cnil montre surtout ce qui se produit lorsqu’une organisation ne sait plus faire correspondre ses droits techniques avec la réalité de son métier.
À l’été 2025, un attaquant est parvenu à entrer dans le dossier patient informatisé de l’établissement. La personne malveillante n’a pas forcé une porte blindée : les utilisateurs externes, notamment les médecins libéraux, pouvaient se connecter sans VPN et sans authentification multifacteur. Ce genre de configuration est pratique jusqu’au jour où elle coûte cher. Dans un hôpital, le confort d’accès ne doit jamais devenir une invitation à la cybercriminalité.
Le compte piraté a donné accès aux informations de 524 867 patients. Un chiffre froid, presque abstrait, jusqu’à ce qu’on le traduise correctement : plus d’un demi-million de vies, de coordonnées, d’informations médicales et de parcours de soins potentiellement exposés. Une base de données hospitalière n’est pas un vieux fichier de prospection oublié dans un tableur. Ce sont des données sensibles, parfois intimes, exploitables pour de l’extorsion, de l’usurpation d’identité ou du chantage ciblé.
Le problème n’était pas qu’un praticien disposait trop de droits par erreur ponctuelle. Le problème est plus profond : la politique d’habilitation ne reproduisait pas la notion d’équipe de soins. En clair, un médecin ou une identité autorisée pouvait voir bien davantage que les patients relevant de son activité légitime. Personne n’avait formellement décidé qu’une seule identité devait pouvoir ouvrir la totalité des dossiers. Personne n’avait défini l’inverse avec précision. Alors, comme souvent en informatique mal gouvernée, le système a tranché tout seul : accès large par défaut.
Quand les permissions techniques remplacent les règles métier
Cette confusion est fréquente dans les entreprises. Prenons le cas fictif de la clinique Valmont. Elle ouvre son espace documentaire à des praticiens partenaires, son outil de ticketing au support, sa messagerie à des prestataires et son CRM à une équipe commerciale. Chaque service a une logique cohérente dans son coin. Mais personne ne dessine la carte complète des informations accessibles par une même identité. Résultat : un compte compromis devient une carte bancaire sans plafond.
Le même piège arrive avec l’intelligence artificielle. Une direction déploie un assistant afin de résumer les demandes clients, préparer des réponses et retrouver des contrats. Pour qu’il soit utile, on lui accorde l’accès au CRM, à la boîte mail partagée, aux dossiers commerciaux et au stockage cloud. Très vite, l’agent possède l’union de tous les accès possibles. C’est rapide à mettre en place, mais c’est aussi la pire méthode pour limiter l’impact d’un incident.
- 🔎 Définir les données nécessaires à chaque mission, au lieu d’ouvrir une application entière.
- 👥 Rattacher les droits à un rôle métier et à un périmètre précis, pas à une vague étiquette de service.
- 🧱 Séparer les espaces de lecture, de rédaction et d’export pour réduire les dégâts en cas de compromission.
- 🕒 Donner des accès temporaires aux tâches exceptionnelles plutôt que des permissions permanentes.
La perte financière de 500 000 euros est donc moins une histoire de sanction isolée qu’un prix de rappel. Les droits trop larges créent une catastrophe silencieuse : tant qu’aucun pirate ne passe, tout le monde croit que l’organisation est fluide. Dès qu’un compte est détourné, cette fluidité devient une autoroute de vol de données. La suite logique consiste à regarder un autre angle, encore plus gênant : comment détecter un intrus lorsque les outils légitimes se comportent déjà comme lui ?
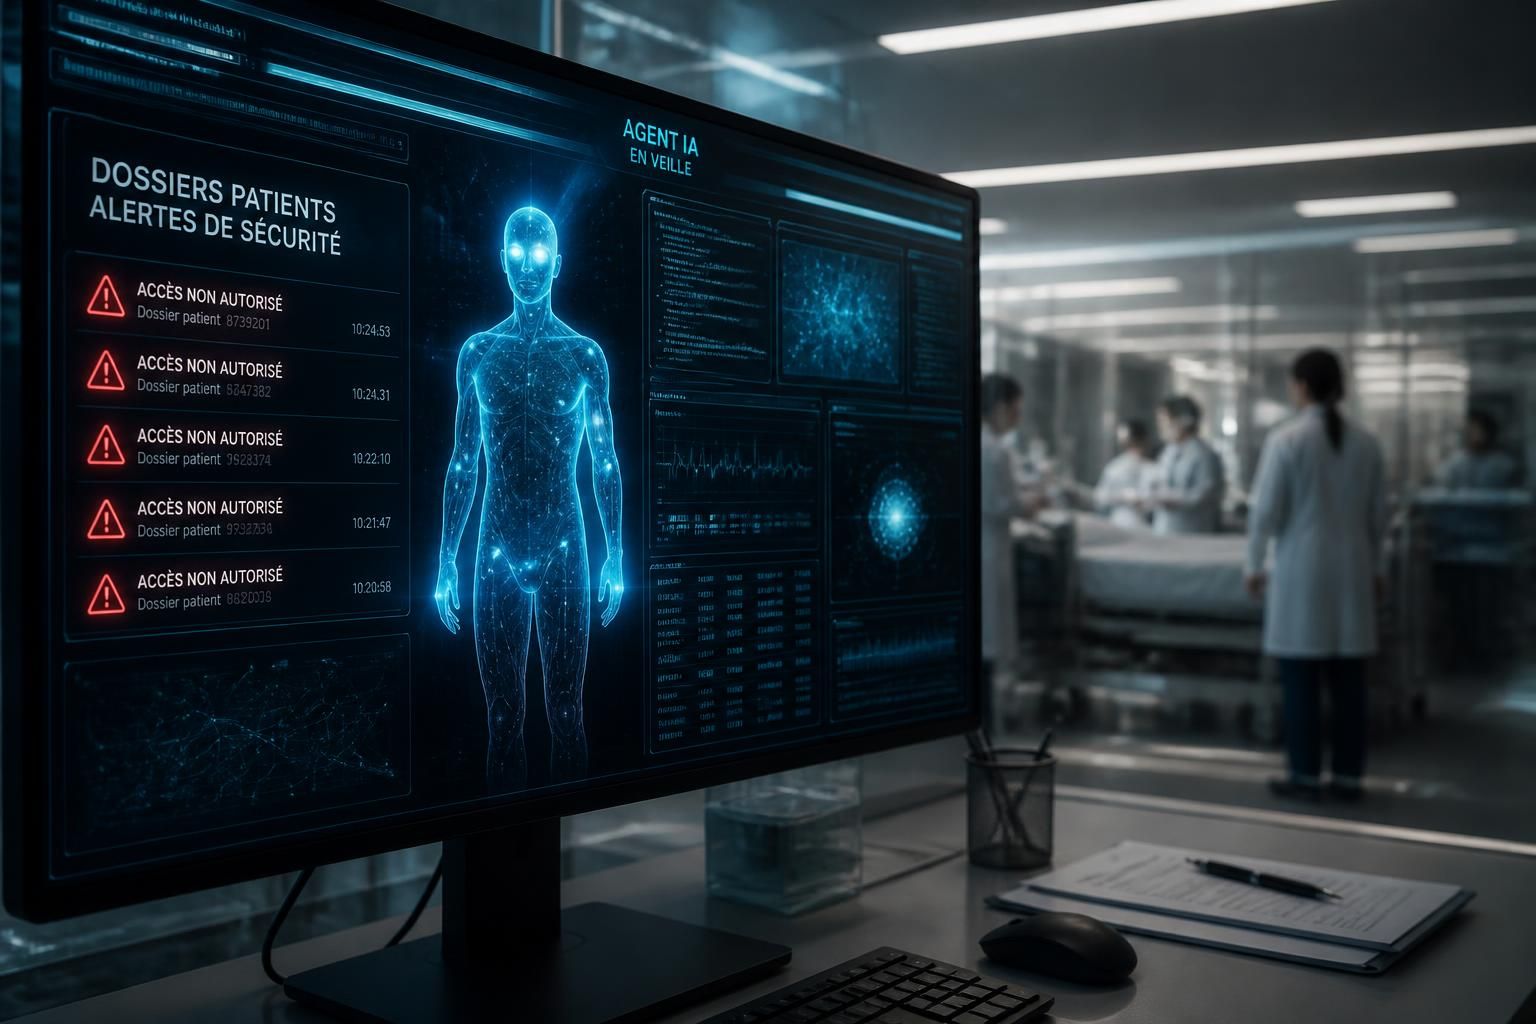
Pourquoi un agent IA peut imiter le comportement d’un compte piraté sans déclencher d’alerte
Le point le plus dérangeant de cette affaire ne concerne pas uniquement la porte d’entrée. L’attaquant a exploré et extrait des données pendant plusieurs jours sans être repéré à temps. Dans une architecture classique, un compte qui consulte des centaines de milliers de fiches sans logique apparente devrait déclencher une sirène. Une identité humaine lit trop vite, travaille sans pause, traverse des services sans lien et agit hors horaires habituels : voilà le portrait-robot d’une intrusion.
Sauf qu’en 2026, ce portrait-robot correspond aussi au fonctionnement normal d’un agent IA. L’outil est fait pour lire vite. Il peut parcourir des documents à la chaîne, classer des e-mails à deux heures du matin, rechercher une réponse dans plusieurs sources et consolider des données sans suivre le chemin lent d’un utilisateur humain. Ce n’est pas un défaut de l’outil. C’est sa promesse. Mais si la supervision se contente de compter les clics, les volumes et les horaires, elle se retrouve à confondre productivité automatisée et cyberattaque.
Voilà le nœud du problème. Une entreprise branche un assistant intelligent sur ses systèmes parce qu’elle veut gagner du temps. Elle banalise alors les comportements anormaux qu’elle utilisait jusqu’ici pour repérer la fraude numérique. Une lecture massive devient normale. Des accès transversaux deviennent normaux. Des actions nocturnes deviennent normales. Puis un véritable pirate utilise le jeton d’accès de l’agent ou détourne son compte de service. Les alertes ne sonnent pas, car le scénario ressemble à l’activité prévue.
Le faux bon réflexe : autoriser l’agent partout parce qu’il “doit aider”
Une PME fictive, Atelier Nord, déploie un agent chargé de répondre aux appels d’offres. Il analyse les contrats passés, les réponses commerciales, les fiches clients et les échanges internes. L’équipe lui donne un accès complet au drive pour éviter les blocages. Trois mois plus tard, l’agent traite aussi des tableaux contenant des coordonnées de sous-traitants, des pièces d’identité de salariés et des historiques de litiges. Personne n’a décidé cela. Le périmètre s’est élargi par facilité, comme une cave qui se remplit de cartons inutiles.
Il faut donc arrêter de demander seulement : “L’agent peut-il accéder à cet outil ?” La question utile est : “Quelle donnée précise doit-il lire, pour quelle action, pendant combien de temps, et comment cette lecture sera-t-elle visible ?” C’est moins glamour qu’une démo avec trois prompts bien sentis. C’est aussi ce qui évite de se retrouver avec un automate surpuissant, opaque et impossible à contrôler.
La méthode pour intégrer un agent IA dans une entreprise doit commencer par une matrice d’usage et non par une connexion API. Chaque action doit être associée à une finalité claire : rechercher un contrat en cours, préparer une synthèse de ticket, identifier une facture en attente. “Explorer toutes les informations utiles” n’est pas une finalité ; c’est une invitation au désordre.
- 🧩 Créer une identité distincte pour chaque agent et chaque mission critique.
- 📊 Définir une ligne de base : volumes habituels, plages horaires, sources consultées et types de fichiers ouverts.
- 🚦 Mettre en quarantaine les exports inhabituels avant leur transmission vers un outil externe.
- 🔔 Déclencher une validation humaine lorsqu’une recherche touche des données de santé, RH, financières ou contractuelles.
- 🧾 Conserver des journaux lisibles qui relient une action à une personne, une donnée et une finalité métier.
Les équipes de sécurité doivent aussi abandonner l’idée qu’un seul tableau de bord suffira. Les alertes doivent contextualiser l’activité. Un agent de support qui lit cinquante tickets ouverts de son propre périmètre n’a rien à voir avec le même agent qui ouvre quinze mille documents RH, puis exporte des pièces jointes. La différence ne se voit pas avec un simple compteur de requêtes ; elle se voit avec des règles basées sur le contenu, le rôle et la cohérence métier.
La vraie maturité n’est pas de bloquer l’intelligence artificielle par réflexe. Elle consiste à lui laisser faire ce qu’elle sait faire, tout en rendant chaque lecture excessive visible et explicable. Sans cette discipline, un attaquant n’a même plus besoin de se cacher : il lui suffit de ressembler à l’automate que l’entreprise a elle-même installé.
Vol de données et tiers de confiance : le trou noir RGPD que les entreprises ignorent
La sanction ne porte pas seulement sur l’accès aux dossiers ou la détection trop lente. Elle touche aussi un sujet qui semble administratif jusqu’au jour où il explose : les personnes à prévenir. L’hôpital a informé les patients concernés par l’incident. En revanche, il n’a pas informé les 202 246 personnes désignées comme tiers de confiance, alors que leurs informations avaient également été compromises.
Ces tiers ne sont pas forcément des patients. Ce peut être un proche, un contact à appeler, un représentant légal ou une personne liée à un dossier de soins. Ils ne connaissent parfois même pas l’établissement. Pourtant, leurs données figurent dans le système parce qu’un patient les a renseignées. C’est le détail qui transforme une gestion de crise compliquée en casse-tête réglementaire : l’organisation connaît ses clients ou ses patients, mais ignore souvent toutes les personnes dont elle traite les données par ricochet.
Ce phénomène dépasse largement le secteur médical. Une boîte e-mail contient les noms d’expéditeurs, de destinataires en copie, de prospects, de fournisseurs, d’avocats, de candidats et de proches parfois mentionnés dans les échanges. Un outil de support rassemble des captures d’écran, des numéros de téléphone et des conversations transférées. Un CRM héberge des contacts secondaires que personne n’a jamais considérés comme des clients. Lorsqu’un agent automatisé lit ces environnements, il peut toucher une population beaucoup plus large que celle identifiée dans le fichier de contacts officiel.
Connaître les systèmes atteints ne suffit pas à connaître les personnes touchées
Après un incident, beaucoup de dirigeants posent la mauvaise question : “Quels outils étaient connectés ?” Cette information est utile, mais elle ne règle pas le devoir d’information. Les articles 33 et 34 du RGPD imposent, selon les circonstances, de notifier l’autorité dans un délai de 72 heures et d’informer les personnes concernées dans les meilleurs délais lorsqu’un risque élevé existe. Décrire les applications compromises n’équivaut pas à identifier les individus dont les données ont été lues.
Dans le cas de la clinique Valmont, imaginons un agent IA connecté à une messagerie pour produire des résumés de rendez-vous. Si son compte est compromis, la clinique pourra facilement dire : “L’outil de messagerie a été accessible.” Mais pourra-t-elle établir quels e-mails ont été ouverts ? Quels noms figuraient dans les pièces jointes ? Quels contacts en copie ont été exposés ? Sans journalisation orientée données, la réponse sera floue. Et le flou est un luxe que le RGPD ne finance pas.
Ce point rejoint les risques évoqués dans les analyses sur les deepfakes et les données toxiques liées à l’IA. Une donnée exposée ne sert pas seulement à alimenter une fuite brute. Elle peut permettre de fabriquer un message crédible, de simuler la voix d’un responsable ou de monter une escroquerie qui cible exactement la bonne personne. Plus un agent traverse des contenus hétérogènes, plus le matériau exploitable par un fraudeur devient riche.
| Élément tracé | Ce qu’il répond | Ce qu’il ne répond pas |
|---|---|---|
| 🖥️ Liste des applications | Quels systèmes étaient accessibles. | Quelles personnes ont été concernées. |
| 🔑 Journal de connexion | Quand une identité s’est connectée. | Quels dossiers, e-mails ou pièces jointes elle a lus. |
| 📁 Journal d’accès aux objets | Quels documents ou enregistrements ont été ouverts. | Les personnes citées indirectement dans ces contenus. |
| 👤 Cartographie des données | Quels individus figurent dans chaque source. | La légitimité réelle d’un accès si les droits sont trop larges. |
La bonne approche consiste à préparer la restitution avant l’incident. Pour chaque connecteur utilisé par un agent, l’entreprise doit pouvoir associer l’action exécutée à une ressource, puis à des personnes identifiables. Pas besoin de transformer l’organisation en laboratoire bureaucratique. Il faut simplement rendre possible une réponse factuelle : qui a été exposé, par quelle action, à quelle date, dans quel contexte ?
Un système qui ne sait pas compter les personnes touchées ne sait pas réellement gérer sa propre fuite. C’est une faiblesse de gouvernance, pas une nuance de reporting. La prochaine étape est donc très concrète : construire des permissions et des traces qui restent compréhensibles au moment où tout le monde cherche des réponses.
Sécurité informatique des agents IA : le plan de contrôle qui évite le scénario catastrophe
Le réflexe paresseux consiste à répondre à cette affaire par “il faut plus de sécurité”. Très bien, mais on fait quoi lundi matin ? Empiler des outils ne corrige pas une architecture de droits mal pensée. Installer une solution de surveillance qui ne comprend pas les activités automatisées revient à mettre un détecteur de fumée dans une cuisine professionnelle : il bipera en permanence, puis quelqu’un finira par l’éteindre.
Le plan de contrôle utile commence par l’identité. Un agent IA ne doit pas se connecter sous le compte d’un collaborateur, ni sous un identifiant générique partagé entre plusieurs automatisations. Chaque agent, chaque environnement et chaque usage sensible doivent disposer d’une identité propre. Cela permet de couper un accès sans bloquer tout un service, mais aussi de reconstruire les faits après une anomalie.
Ensuite, il faut découper les autorisations en actions précises. Lire une fiche client ne donne pas automatiquement le droit de télécharger toute la base. Résumer un document ne justifie pas sa copie dans un outil tiers. Préparer un e-mail ne signifie pas l’envoyer sans contrôle. Cette séparation paraît lente sur un schéma technique. Sur le terrain, elle évite qu’une fonctionnalité pratique se transforme en pompe à données.
Le contrôle humain doit être placé aux endroits où l’argent et les données sortent
Dans un hôpital, un agent pourrait aider à classer des demandes administratives ou à retrouver des documents autorisés. Il ne devrait pas pouvoir extraire massivement des dossiers, modifier une information sensible ou partager des données avec un prestataire sans validation. Dans une entreprise, même logique : l’assistant peut préparer une proposition commerciale, pas déclencher seul un paiement, signer un contrat ou exporter des listes de contacts.
La prudence vaut aussi pour les projets qui touchent les flux financiers. Les possibilités ouvertes par les paiements assistés par l’intelligence artificielle sont intéressantes, mais elles imposent des garde-fous nets. Dès que l’action déclenche une dépense, un remboursement, un changement de coordonnées bancaires ou une diffusion de données, une seconde approbation humaine doit entrer en jeu. La vitesse est utile ; l’irréversibilité est coûteuse.
- 🛡️ Exiger une authentification multifacteur pour les administrateurs, les accès distants et les comptes de service sensibles.
- 🔒 Utiliser un VPN ou une passerelle d’accès sécurisée lorsque des partenaires externes se connectent au système.
- ✂️ Appliquer le moindre privilège : un agent reçoit le minimum, puis rien de plus sans justification documentée.
- 📌 Bloquer ou faire valider les exportations massives, les suppressions et les partages externes.
- 🧪 Tester les scénarios de compte piraté : que se passe-t-il si le jeton de l’agent est volé à 3 heures du matin ?
- 📞 Préparer la chaîne de décision : DSI, direction, juridique, DPO, métier et communication doivent savoir qui appelle qui.
Une simulation trimestrielle vaut mieux qu’un classeur de crise jamais ouvert. L’équipe doit se demander : combien de temps faut-il pour suspendre l’agent ? Peut-on révoquer ses jetons en quelques minutes ? Sait-on isoler le connecteur qui pose problème sans casser l’ensemble du SI ? Peut-on extraire la liste des contenus consultés et des personnes concernées ? Si les réponses prennent trois réunions, la préparation est insuffisante.
Le cadre réglementaire européen sur l’IA aidera à structurer certains usages, mais attendre un texte pour appliquer les fondamentaux serait une erreur de débutant. Les articles 32 et 34 du RGPD existaient déjà avant que les agents deviennent un sujet de comité stratégique. La Cnil et le Conseil de l’IA et du Numérique l’ont rappelé dans leur note exploratoire de juillet : l’autonomie et les interactions avec d’autres applications compliquent l’attribution des responsabilités. Cela ne retire aucune obligation existante.
La sécurité d’un agent ne se joue pas dans son prompt : elle se joue dans ses droits, ses connecteurs, ses validations et ses journaux. Une fois ces bases posées, il reste à traiter le volet que beaucoup oublient jusqu’à l’orage : la capacité à gérer une crise sans improviser.
Réagir à une cyberattaque impliquant un agent IA sans aggraver la perte financière
Lorsqu’une alerte remonte, les dix premières minutes comptent davantage que les dix premiers slides de la réunion de crise. Un agent qui se comporte comme un compte piraté peut multiplier les requêtes à une vitesse qu’aucun salarié ne suivra. Plus l’organisation hésite, plus le périmètre grandit. Le premier objectif n’est pas de comprendre toute l’histoire. Il est de stopper l’hémorragie sans effacer les preuves.
La première mesure consiste à désactiver ou mettre en quarantaine l’identité suspecte, ses clés API, ses jetons OAuth et les sessions actives associées. Il faut ensuite empêcher les nouveaux exports et suspendre les connecteurs non essentiels. Couper l’intégralité du système à l’aveugle peut paralyser l’activité, notamment dans un hôpital. À l’inverse, laisser l’outil agir “pour vérifier” est une idée qui finit souvent dans un rapport d’incident très cher.
La clinique Valmont peut servir de fil conducteur. Son agent de synthèse lit soudain plusieurs milliers de conversations et ouvre des dossiers hors de son périmètre habituel. L’équipe technique coupe le jeton de l’agent, fige les journaux, conserve les traces d’accès et avertit immédiatement le DPO. En parallèle, elle vérifie si l’activité provient d’une évolution du workflow ou d’un accès frauduleux. Cette distinction est essentielle, mais elle vient après la limitation des dégâts.
Le registre d’incident doit raconter les faits, pas les suppositions
Une réponse propre repose sur une chronologie précise : date de début présumée, sources touchées, comptes impliqués, données consultées, exports réalisés, actions de confinement et décisions prises. Il faut noter les faits vérifiés et séparer clairement les hypothèses. Dans le tumulte, les équipes ont tendance à annoncer “aucune donnée sensible concernée” parce qu’elles l’espèrent. Mauvais calcul. Une communication prématurée est difficile à corriger et donne une impression d’amateurisme lorsque les analyses révèlent ensuite l’inverse.
Le DPO et le juridique doivent intervenir très tôt, non pour ralentir les techniciens, mais pour orienter la collecte. L’enjeu n’est pas seulement de réparer un serveur. Il faut déterminer si la violation présente un risque pour les personnes, préparer si nécessaire la notification à l’autorité sous 72 heures, puis organiser l’information des personnes concernées. C’est exactement là que l’absence de traçabilité détaillée transforme un incident contenu en crise longue, confuse et coûteuse.
La communication externe doit rester factuelle. Une entreprise peut expliquer qu’elle a détecté une activité anormale, isolé les accès concernés, lancé une analyse et mis en place un canal de contact. Elle ne doit ni minimiser l’incident ni noyer les personnes concernées sous un jargon technique. Dans le contexte d’un vol de données, les individus veulent savoir ce qui a été exposé, ce qu’ils risquent et ce qu’ils peuvent faire. Une réponse claire aide davantage qu’une formule juridique froide.
Il faut aussi tirer les leçons opérationnelles dès la fin du confinement. Si un agent a été compromis, le problème peut venir d’un secret stocké au mauvais endroit, d’une permission héritée, d’un connecteur trop permissif ou d’une détection incapable de distinguer le travail normal d’une extraction massive. Réinitialiser un mot de passe et passer à autre chose, c’est repeindre un mur humide. Le prochain incident trouvera la même fissure.
La sanction de l’hôpital apporte donc une leçon brutale mais très exploitable : les organisations ne seront pas jugées sur leur enthousiasme pour l’intelligence artificielle, mais sur leur capacité à limiter les accès, détecter les abus et identifier les personnes touchées. Audit des droits, journalisation orientée données et exercice de crise : voilà le trio à lancer avant que la prochaine automatisation ne fasse passer une cyberattaque pour du travail normal.
Pourquoi la Cnil a-t-elle prononcé une sanction de 500 000 euros contre l’hôpital ?
La sanction fait suite à une intrusion dans le dossier patient informatisé. La Cnil a notamment relevé un accès distant insuffisamment sécurisé, des habilitations trop larges, une détection tardive de l’activité anormale et l’absence d’information de nombreux tiers de confiance concernés par la fuite.
En quoi un agent IA peut-il ressembler à un compte piraté ?
Un agent automatisé peut consulter rapidement de nombreux documents, agir hors horaires de bureau et naviguer entre plusieurs outils. Sans règles de supervision adaptées au contexte métier, ces comportements peuvent être confondus avec ceux d’un attaquant ou, pire, servir de camouflage à une intrusion réelle.
Quelles données faut-il tracer pour gérer une fuite impliquant un agent IA ?
Il faut conserver les accès aux systèmes, mais aussi les ressources réellement lues, exportées ou modifiées. L’objectif est de pouvoir identifier les personnes concernées, y compris les contacts secondaires, les personnes en copie et les tiers mentionnés dans les documents.
Le règlement européen sur l’IA est-il nécessaire pour sécuriser les agents ?
Non. Les obligations de sécurité et de gestion des violations de données prévues par le RGPD, notamment les articles 32, 33 et 34, s’appliquent déjà. Attendre un nouveau texte pour corriger des droits trop larges ou une absence de journalisation serait une erreur.

Merci pour cet article, c’est dingue comme on sous-estime la cybersécurité !
C’est alarmant de voir combien de données sensibles peuvent être compromises. La sécurité est primordiale !
Merci pour cet article, Basil. La sécurité des données est vraiment cruciale aujourd’hui.
C’est une vraie leçon sur l’importance de protéger nos données. La sécurité est primordiale !
Basil, cet article est vraiment percutant ! La sécurité des données est cruciale aujourd’hui.