

Sur le dark web, une offre de partenariat qui vend des victimes plutôt que du trafic
Sur un forum de l’univers clandestin, une annonce sort du lot : un exploitant de plateforme cherche des partenaires capables d’attirer des utilisateurs vers une prétendue activité e-commerce. La rémunération promise atteint 25 % des profits nets générés par les personnes recrutées. Dit autrement, le « partenaire » toucherait une part de l’argent soutiré aux victimes.
Ce récit d’enquête montre une facette moins spectaculaire, mais très concrète, de la cybercriminalité. Il n’est pas question ici de piratage informatique au sens classique, avec intrusion dans un serveur ou vol de mot de passe. Le besoin exprimé par le cybercriminel est commercial : trouver des gens qui savent capter l’attention, inspirer confiance et faire cliquer.
Le profil recherché ressemble presque à celui d’un apporteur d’affaires. Une présence sur les réseaux sociaux, une audience réactive et la capacité de présenter une offre comme un complément de revenu suffisent à susciter l’intérêt du recruteur. C’est précisément ce qui rend cette association inattendue inquiétante : les compétences ordinaires du marketing peuvent devenir le premier maillon d’une arnaque.
Pour un entrepreneur ou un éditeur de site, le piège ne se limite pas à accepter consciemment une proposition douteuse. Une offre d’affiliation peut masquer sa véritable destination derrière des expressions rassurantes : « missions à domicile », « optimisation de commandes » ou « travail flexible ». Le programme paraît banal jusqu’au moment où l’on demande aux utilisateurs de verser leur propre argent.
Imaginons Léa, qui anime une petite communauté consacrée aux revenus complémentaires. Un inconnu lui propose une commission attractive pour partager un lien vers une plateforme d’emploi. Avant même d’étudier le taux de conversion, sa première question devrait être simple : qui paie, pour quel service réel et à quel moment ? Si la réponse reste floue, les jolies courbes promises n’ont aucune valeur.
Le chiffre de 25 % mérite aussi d’être lu dans le bon sens. Une commission élevée n’établit pas à elle seule une fraude, mais une rémunération calculée sur les dépôts de personnes recrutées change la nature du partenariat. Un programme sérieux explique son produit, ses obligations et ses modalités de paiement ; il ne laisse pas l’affilié découvrir progressivement que les « clients » financent le système.
Dans les échanges rapportés par l’enquête, la conversation quitte rapidement le forum pour se poursuivre sur une messagerie. Ce déplacement n’a rien d’une preuve isolée : beaucoup d’équipes légitimes utilisent des messageries privées. Associé à une identité commerciale opaque, à une promesse de gains tirés des dépôts et à l’absence de service vérifiable, il devient toutefois un signal à examiner de près.
Autre réflexe utile : ne pas transformer des indices techniques en certitudes sur l’identité d’une personne. Un indicatif téléphonique ou des horaires de réponse peuvent orienter des vérifications, pas établir une localisation fiable. Pour évaluer une proposition, les éléments décisifs restent le fonctionnement du produit, les flux financiers et les conditions imposées aux utilisateurs.
Les professionnels du trafic connaissent la tentation : une offre qui paie vite peut paraître plus intéressante qu’une campagne classique aux résultats incertains. Pourtant, envoyer une audience vers un service non vérifié expose de vraies personnes à des pertes financières, et le diffuseur à des risques juridiques et réputationnels. Un lien partagé en dix secondes peut laisser une trace beaucoup plus longue.
La bonne grille de lecture n’est donc pas « combien rapporte ce programme ? », mais « que se passe-t-il après le clic ? ». Léa devrait pouvoir tester le parcours sans versement, consulter une entreprise identifiable, comprendre la source des revenus et vérifier la possibilité réelle de retirer les fonds affichés. Si l’accès à ces réponses dépend d’un interlocuteur anonyme qui change de canal à chaque question, mieux vaut arrêter là.
Allergique aux pavés ? Voilà ce qu’il faut retenir.
| Point clé | Décision utile |
|---|---|
| ✅ Commission liée aux dépôts | Demander d’où provient l’argent avant de diffuser le moindre lien. |
| 🔎 Emploi sans employeur identifiable | Vérifier l’entreprise, son activité et ses conditions de paiement. |
| ⚠️ Gains affichés avant versement | Ne pas confondre solde à l’écran et argent réellement disponible. |
| 🛑 Pression pour recruter vite | Suspendre le partenariat tant que le parcours utilisateur reste opaque. |
Le premier enseignement est net : dans la criminalité en ligne, l’acquisition de trafic n’est pas un détail technique. C’est parfois la condition même de l’arnaque. Pour comprendre pourquoi un simple lien de parrainage peut coûter si cher, il faut regarder ce que la plateforme fait vivre aux personnes qui s’y inscrivent.
Comprendre l’arnaque à la tâche avant que le premier retrait ne rassure tout le monde
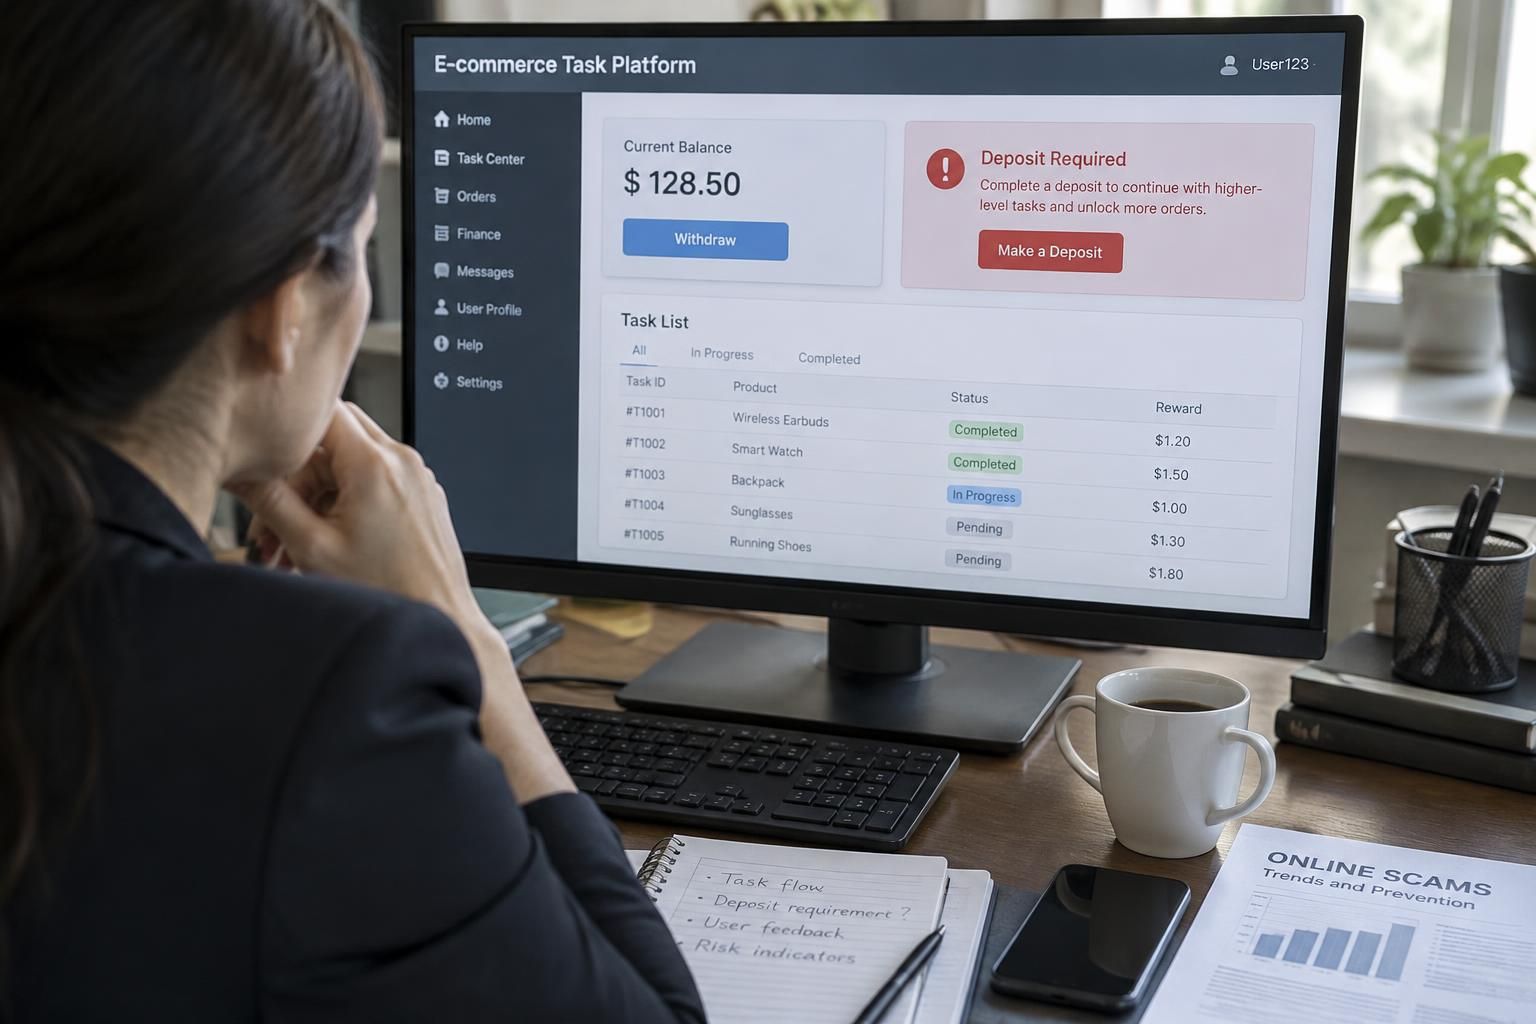
La plateforme présentée dans l’enquête prétend rémunérer des tâches liées au commerce en ligne. L’utilisateur voit des commandes à valider, des évaluations à effectuer et un solde qui progresse. L’interface donne l’impression d’un travail simple : quelques clics, une récompense visible et la promesse que l’argent pourra être retiré.
Un bonus de bienvenue de 20 dollars apparaît au départ. Ce montant joue un rôle psychologique précis : la personne a le sentiment de pouvoir essayer sans risque immédiat. Comme le solde augmente au fil des opérations affichées, elle associe rapidement l’activité à un gain, alors que ce chiffre dépend entièrement d’un site contrôlé par l’exploitant.
Puis arrive une commande dont le montant dépasse le solde disponible. La plateforme demande de combler la différence avec de l’argent personnel pour poursuivre le cycle. Le mot « commande » fait passer le dépôt pour une étape professionnelle ordinaire ; en réalité, c’est le moment où l’utilisateur commence à payer pour travailler.
Le dispositif décrit prévoit une première contribution relativement faible, autour de 15 à 20 dollars, suivie d’un retrait d’environ 50 dollars. Ce paiement initial est central. Il ne prouve pas que le modèle fonctionne : il peut être le coût d’acquisition d’une victime qui reviendra avec davantage de confiance et des sommes plus importantes.
Pourquoi une personne prudente remettrait-elle de l’argent après ce premier essai ? Parce qu’elle dispose désormais d’une expérience concrète : un retrait a effectivement eu lieu. Un avertissement général sur les arnaques pèse souvent moins lourd, dans sa décision, qu’un paiement déjà reçu. Le fraudeur exploite ce décalage entre preuve d’un petit versement et illusion de fiabilité du système entier.
Le cycle suivant peut contenir plusieurs commandes de plus en plus coûteuses. Dans l’exemple exposé au cours des échanges, les montants évoqués montent d’environ 50 dollars à 160, puis 390, 700 et 1 500 dollars. Ces chiffres décrivent la proposition rapportée, pas un barème universel : d’autres plateformes peuvent afficher d’autres sommes ou modifier leurs règles en cours de route.
À chaque palier, la personne risque de penser qu’un dernier dépôt libérera le solde déjà accumulé. C’est le ressort du coût irrécupérable : plus l’argent engagé augmente, plus il devient difficile d’accepter qu’il soit perdu. La promesse de récupérer l’ensemble pousse alors à ajouter des fonds, même lorsque la logique économique n’a plus aucun sens.
Léa, si elle avait diffusé ce lien, pourrait recevoir le message d’un abonné : « Le site m’a payé une première fois, mais il me demande maintenant 390 dollars pour finir mes missions. » La réponse utile n’est pas de calculer si le prochain retrait semble rentable. Elle consiste à reconnaître le schéma, à déconseiller tout nouveau paiement et à orienter la personne vers les démarches de signalement.
Un véritable emploi rémunère une prestation. Il ne conditionne pas le versement du salaire à l’achat répété de tâches, encore moins à des dépôts dont les montants changent au gré d’une interface. La question à poser est brutale, mais efficace : si l’activité crée réellement de la valeur, pourquoi le travailleur doit-il financer l’entreprise pour continuer ?
Ce mécanisme touche particulièrement les personnes qui cherchent un revenu rapide, notamment lorsqu’une offre promet de travailler depuis un téléphone. Il serait pourtant trompeur de présenter les victimes comme crédules. Le parcours mélange une petite récompense réelle, un affichage de gains fictifs et des demandes progressives : il est conçu pour contourner la méfiance, pas pour séduire uniquement les imprudents.
Les responsables marketing ont ici un test simple à appliquer à toute offre de partenariat : suivre l’argent plutôt que les slogans. Qui encaisse les dépôts ? Qui décide qu’une tâche est terminée ? Qui peut bloquer un retrait ? Quand une seule partie contrôle l’interface, le service client et les règles de paiement, l’utilisateur ne négocie pas ; il subit.
Le petit retrait n’est donc pas la fin de la vérification, mais son commencement. Une plateforme peut payer une fois pour obtenir le droit de réclamer beaucoup plus ensuite. La mécanique financière explique le piège ; l’interface, elle, explique pourquoi tant de signaux passent inaperçus.
Lire l’interface comme une preuve : faux gains, marques connues et contrôle des actions
Le compte de démonstration décrit dans l’enquête révèle une plateforme pensée pour paraître familière. Des références à de grands sites de commerce sont affichées comme si elles validaient l’activité. Des gains attribués à d’autres utilisateurs défilent à l’écran. Aucun de ces éléments ne constitue, à lui seul, une preuve de partenariat ou de paiement réel.
Le décor compte autant que les chiffres. Une interface propre, des boutons clairs et un espace de discussion avec le service client réduisent la sensation de risque. L’utilisateur n’a pas l’impression d’arriver sur une page improvisée, mais dans un environnement de travail. C’est précisément là que la sécurité numérique doit dépasser la seule recherche de fautes d’orthographe ou de designs mal faits.
Dans la démonstration rapportée, les commandes ordinaires semblent se dérouler sans entamer durablement le solde affiché. L’opération ressemble à une avance momentanée, suivie d’un retour des fonds et d’un gain. Ce rythme prépare l’étape suivante : lorsque la plateforme réclame de l’argent personnel, la demande paraît prolonger un processus déjà expérimenté.
Après plusieurs tâches, un message festif annonce une commande plus importante. Les confettis et les félicitations ne sont pas anecdotiques. Ils transforment une demande financière en étape de progression, comme si l’utilisateur venait de débloquer un niveau dans un jeu. La forme détourne l’attention du fond : on lui demande de payer.
Le compte utilisé pour l’exploration disposait d’un crédit de démonstration supérieur au bonus annoncé pour les nouveaux inscrits. Cela ne change pas le ressort de l’arnaque, mais interdit de confondre les deux parcours. Le bonus initial sert à attirer une victime ; le compte de test sert à montrer au partenaire potentiel le fonctionnement de l’interface.
Un autre détail mérite l’attention : l’interlocuteur pouvait suivre les actions réalisées sur le compte de démonstration et signaler qu’aucune commande n’avait encore été soumise. Ce suivi ne prouve pas, en soi, la présence d’un logiciel malveillant. Il montre surtout que l’exploitant possède une vue administrative sur le parcours et peut intervenir au moment où son interlocuteur hésite.
Cette capacité de surveillance donne au prétendu service client une longueur d’avance. Il peut relancer une personne au bon instant, expliquer un message inquiétant ou présenter le dépôt comme une formalité. Pour Léa, qui envisagerait de recommander la plateforme, c’est un point décisif : ses abonnés ne seraient pas simplement face à des pages web, mais aussi à des personnes capables d’adapter leur discours.
Les visuels de marques célèbres posent une autre question pratique. Une plateforme qui affiche un nom connu ne devient pas partenaire de cette marque par magie. Avant d’accorder du crédit à une telle affirmation, il faut chercher une confirmation sur les canaux officiels de l’entreprise citée, et non sur la seule page qui tire avantage de cette association.
Les faux témoignages et les gains qui défilent doivent être soumis au même traitement. Peut-on identifier leur auteur ? Les retraits annoncés sont-ils vérifiables hors du site ? Une capture d’écran ne suffit pas : elle montre ce que l’exploitant choisit d’afficher. Une agence ou un éditeur de contenu qui reprend ces éléments sans contrôle prête sa propre crédibilité à un récit fabriqué.
Il faut également résister à une fausse piste fréquente : chercher à tout prix une preuve de piratage informatique. Dans cette affaire, le risque principal présenté à l’utilisateur est le transfert volontaire d’argent sous un prétexte trompeur. Cela n’exclut pas d’autres dangers sur une plateforme inconnue, mais l’analyse doit partir des faits observables, sans inventer une infection pour rendre l’histoire plus impressionnante.
Pour examiner un service suspect sans exposer une équipe, mieux vaut s’en tenir à des vérifications passives : identité de l’entreprise, mentions légales, confirmations externes des partenariats et cohérence des conditions de retrait. Éviter tout dépôt, ne pas réutiliser de mot de passe et ne pas confier de documents d’identité sont des précautions élémentaires. L’objectif n’est pas de « pousser le test » jusqu’au bout, mais de prendre une décision sûre.
Le bon diagnostic tient en une phrase : une interface convaincante peut documenter une expérience utilisateur sans démontrer la réalité de son modèle économique. Une fois ce réflexe acquis, il devient plus facile de protéger une audience avant qu’un partenariat douteux ne se transforme en campagne de recrutement.
Protéger son audience quand un cybercriminel emprunte les codes du marketing
Pour un éditeur de site, un vendeur de liens ou un responsable d’acquisition, le danger n’arrive pas toujours sous la forme d’un courriel grossier. Il peut se présenter comme une campagne d’affiliation bien rémunérée, avec des éléments graphiques propres et un interlocuteur disponible. L’expérience de terrain impose donc une règle : aucune commission ne remplace une vérification du parcours après le clic.
Léa reçoit une proposition destinée à sa communauté. Elle pourrait se contenter d’examiner la page d’accueil et de demander le tarif du parrainage. Ce serait insuffisant. Sa responsabilité éditoriale commence au moment où son audience lui fait confiance : elle doit comprendre ce que les personnes seront invitées à faire, et notamment si elles devront déposer de l’argent pour accéder à un revenu promis.
Un audit court permet d’écarter beaucoup de mauvaises offres. Il ne demande ni outil secret ni vocabulaire compliqué : une identité juridique vérifiable, un produit explicable, des conditions de paiement accessibles et une source de rémunération cohérente. Quand le discours commercial contourne systématiquement ces points, le problème n’est pas un manque de présentation ; c’est l’absence de réponses.
- 🔎 Vérifier l’opérateur : chercher une société identifiable et des coordonnées qui ne se limitent pas à une messagerie.
- 💶 Suivre les paiements : repérer tout dépôt demandé à des candidats censés être rémunérés.
- 🏷️ Contrôler les marques : confirmer les partenariats annoncés auprès des entreprises concernées.
- 🧪 Examiner les retraits : lire les conditions avant de croire un solde ou un témoignage affiché.
- 🛑 Refuser la diffusion : suspendre la campagne si ces vérifications échouent.
Cette liste évite un piège classique du marketing à la performance : juger une campagne uniquement à son taux de clic ou à son revenu par visiteur. Des métriques « solides » ne valent rien si elles reposent sur des pertes subies par les utilisateurs. À Bordeaux comme ailleurs, la crédibilité d’une agence se mesure aussi aux offres qu’elle refuse de pousser.
Le référencement naturel mérite la même vigilance. Une page optimisée sur « emploi e-commerce à domicile » peut capter une demande réelle et urgente. Si elle oriente ensuite vers une plateforme frauduleuse, le problème n’est pas la qualité de son SEO, mais la destination donnée à ce trafic. Un bon classement ne blanchit pas un mauvais partenaire.
Pour les équipes qui publient des contenus sur les revenus complémentaires, une formulation précise aide davantage qu’un avertissement vague. Écrire « vérifiez la plateforme » ne dit pas quoi regarder. Expliquer qu’un emploi ne devrait pas imposer des dépôts successifs pour débloquer un retrait donne au lecteur un critère immédiatement applicable.
La communication préventive fonctionne mieux lorsqu’elle décrit le déroulé de l’arnaque sans humilier ceux qui y ont cru. Le premier petit paiement, les faux gains visibles et le service client réactif sont de bons exemples à expliquer. Ils montrent pourquoi le doute peut arriver tard, même chez une personne habituée aux achats en ligne.
Une entreprise peut également intégrer ces contrôles à sa validation de partenaires : conserver la proposition reçue, documenter les vérifications effectuées et faire approuver les offres liées à l’emploi ou à la finance par une personne distincte de celle qui négocie la commission. Cette séparation ralentit parfois la mise en ligne. Elle évite surtout qu’un enthousiasme commercial décide seul de ce qui sera recommandé au public.
Les équipes qui veulent formaliser ces réflexes peuvent partir de pistes concrètes pour renforcer leur cybersécurité. Il ne s’agit pas seulement de protéger des comptes : les procédures éditoriales, les choix de partenaires et la manière de traiter une alerte font aussi partie de la défense.
Lorsqu’un membre de la communauté signale un dépôt bloqué, la réaction doit être rapide et visible. Il faut cesser d’envoyer du trafic, retirer ou corriger les contenus concernés et prévenir les personnes susceptibles d’avoir suivi le lien. Attendre de « voir si d’autres se plaignent » revient à laisser la campagne produire de nouvelles victimes.
La leçon est moins glamour qu’une astuce de croissance, mais bien plus rentable à long terme : un bon partenaire se reconnaît à la clarté de ce qu’il vend aux utilisateurs, pas au pourcentage qu’il promet aux diffuseurs. Reste alors une question très pratique : que faire quand l’alerte arrive après un versement ?
Après un dépôt ou un partage de lien : arrêter les pertes et conserver les preuves
Lorsqu’une personne découvre qu’elle a versé de l’argent à une plateforme de tâches suspecte, la priorité n’est pas de terminer le cycle affiché. Aucun nouveau dépôt ne doit servir à « débloquer » un retrait. Les demandes de frais, de taxes ou de commandes supplémentaires prolongent souvent le même mécanisme, même si le service client les présente comme une dernière formalité.
La personne concernée doit rapidement contacter sa banque ou son prestataire de paiement pour signaler la situation et connaître les démarches adaptées au moyen de paiement utilisé. Une récupération des fonds n’est pas garantie ; elle dépend notamment du mode de transfert et du délai écoulé. Agir tôt reste préférable à attendre la réponse d’un support qui contrôle lui-même la plateforme.
Les preuves utiles dépassent la capture d’écran du solde. Il faut conserver les messages échangés, l’adresse du site, les reçus de paiement, les dates, les conditions de retrait affichées et les éventuels identifiants de transaction. Sans modifier ces éléments, les ranger dans un ordre chronologique aide à expliquer les faits à la banque et aux autorités.
Si un mot de passe utilisé sur le site frauduleux sert aussi ailleurs, il doit être changé sur les autres comptes concernés. L’activation d’une authentification à deux facteurs, lorsque le service la propose, ajoute une protection utile. Ce geste relève de la sécurité numérique de base ; il n’implique pas que la plateforme ait nécessairement réalisé un piratage, mais limite les conséquences possibles d’une réutilisation d’identifiants.
Les personnes qui ont transmis des documents d’identité doivent le préciser lors de leur signalement et surveiller les usages suspects de leurs informations. Là encore, il faut distinguer risque et fait établi : fournir une pièce à un opérateur opaque accroît l’exposition, sans prouver qu’une usurpation a déjà eu lieu. Des informations exactes rendent une démarche plus efficace qu’un scénario catastrophe imaginé trop vite.
Pour un diffuseur comme Léa, retirer silencieusement le lien ne suffit pas si des abonnés ont déjà pu le suivre. Une alerte claire doit indiquer quel contenu est concerné, expliquer le signal d’alarme identifié et recommander de ne plus effectuer de paiement. Il est inutile de répéter les promesses commerciales de l’arnaque ; le message doit aider les personnes exposées à prendre une décision.
Il faut aussi préserver la trace de la proposition de partenariat avant de fermer le dossier : annonce initiale, conditions de commission, échanges et liens utilisés dans la campagne. Ces éléments peuvent éclairer un signalement. Ils permettent également à une équipe éditoriale de comprendre où sa vérification a échoué, sans transformer l’incident en chasse au coupable interne.
En France, les victimes peuvent consulter les ressources de Cybermalveillance.gouv.fr pour être orientées et signaler les faits aux services compétents. Les plateformes qui hébergent des publications trompeuses disposent aussi de mécanismes de signalement. Le choix du canal dépend des faits et du support, mais la démarche gagne à être précise : URL, dates, montants et description des demandes reçues.
Une agence qui a relayé l’offre doit examiner ses autres contenus sponsorisés ou affiliés. Le même intermédiaire a-t-il proposé plusieurs domaines ? D’autres pages présentent-elles un emploi sans entreprise identifiable ou un retrait conditionné à un paiement ? Cet examen n’exige pas de supposer que tout partenaire est frauduleux ; il permet de rechercher méthodiquement des signaux comparables.
Le retour d’expérience doit ensuite devenir une règle simple pour la prochaine campagne. Par exemple : toute proposition liée à un emploi ou à un revenu complémentaire est refusée si les candidats doivent alimenter un compte personnel avant de toucher leur rémunération. Une règle écrite vaut mieux qu’une intuition dépendante de la personne qui ouvre le message.
Pour structurer cette revue, les équipes peuvent rapprocher leurs contrôles éditoriaux de leurs méthodes de prévention des risques numériques. La criminalité en ligne profite des cloisonnements : le marketing surveille ses conversions, la technique ses accès, et personne ne regarde assez attentivement ce que vit l’utilisateur après la redirection.
Ce récit n’a pas besoin d’un coup de théâtre final. Son point le plus utile est opérationnel : couper les versements, protéger les comptes, documenter les faits et interrompre la diffusion. Face à un cybercriminel qui cherche des relais d’audience, la réponse la plus solide commence par refuser que la confiance d’une communauté devienne son canal d’acquisition.
Comment reconnaître une arnaque à la tâche ?
Un signal majeur est l’obligation de déposer son propre argent pour valider des tâches ou débloquer un retrait. Les gains affichés à l’écran et un premier petit paiement ne prouvent pas que les retraits suivants seront possibles.
Un premier retrait réussi garantit-il que la plateforme est fiable ?
Non. Un premier paiement peut servir à gagner la confiance de l’utilisateur avant de lui demander des dépôts beaucoup plus importants. Il faut examiner les conditions du cycle suivant.
Que faire après avoir partagé un lien vers une plateforme suspecte ?
Il faut interrompre sa diffusion, conserver les échanges avec l’opérateur et prévenir clairement les personnes qui ont pu utiliser le lien. Si des paiements ont eu lieu, les personnes concernées doivent contacter rapidement leur prestataire de paiement et consulter les voies de signalement adaptées.
La présence de grandes marques sur le site prouve-t-elle un partenariat ?
Non. Un logo ou un nom affiché sur une plateforme ne constitue pas une confirmation. Un partenariat doit pouvoir être vérifié auprès de la marque concernée, par des canaux indépendants du site qui l’affirme.

Super article, Basil ! C’est fou comme le dark web peut être astucieux !
Cet article met en lumière des arnaques courantes. C’est important de rester vigilant pour protéger nos enfants.
Merci pour ces conseils pratiques, Basil ! Ils sont très utiles pour éviter les arnaques.