

Allergique aux pavés ? Voilà ce qu’il faut retenir.
| Repère | Ce qui compte vraiment | Décision utile |
|---|---|---|
| ✅ Deepfakes accessibles | Une manipulation vidéo convaincante ne demande plus une équipe de cinéma ni un budget absurde. | Ne jamais considérer un selfie vidéo comme une preuve autonome. |
| 🛡️ KYC sous pression | Les attaques par injection représenteraient désormais près d’une attaque sur cinq contre certains parcours biométriques. | Ajouter des contrôles de caméra physique, de session et de cohérence comportementale. |
| 📱 Le piège du “preuve de vie” | Tourner la tête ou sourire face caméra ne suffit plus face à une IA qui imite les gestes en direct. | Privilégier des défis dynamiques et imprévisibles. |
| 🔎 La bonne réponse | La fiabilité de la reconnaissance faciale dépend d’un faisceau de signaux, pas d’une image nette. | Corréler biométrie, appareil, réseau, historique et risque métier. |
Deepfakes et reconnaissance faciale : pourquoi la preuve visuelle ne suffit plus
Le visage a longtemps été traité comme un mot de passe naturel. Une caméra s’allume, un utilisateur présente sa pièce d’identité, bouge légèrement la tête, cligne des yeux, puis l’accès est accordé. Le parcours paraît solide parce qu’il repose sur un réflexe humain basique : voir quelqu’un à l’écran, c’est croire qu’il est là. C’est précisément cette habitude que les Deepfakes viennent fracasser.
Un deepfake est un contenu audio, photo ou vidéo produit ou modifié par intelligence artificielle afin de simuler une personne réelle, ou parfois de créer une personne qui n’a jamais existé. La frontière est devenue floue : certains faux médias servent au divertissement, à la création ou au doublage. D’autres sont conçus pour ouvrir un compte sous une identité volée, contourner un contrôle d’âge, escroquer un service client ou franchir une vérification KYC.
La vulgarisation de cette technologie joue un rôle direct dans le problème. Il y a quelques années, produire une vidéo truquée demandait des compétences rares, des cartes graphiques coûteuses et beaucoup de patience. Désormais, des interfaces simplifiées promettent de transformer un portrait en séquence animée, de synchroniser une voix ou de remplacer un visage en quelques clics. Cette démocratisation ne rend pas tous les utilisateurs malveillants. Elle réduit simplement la distance entre une intention frauduleuse et une tentative crédible.
La reconnaissance faciale classique répond à une question limitée : « ce visage ressemble-t-il à celui de la référence ? » Elle compare des caractéristiques biométriques, comme les distances entre les yeux, le contour du nez ou la géométrie du menton. Or, dans une fraude moderne, le problème n’est plus seulement la ressemblance. Le fraudeur peut disposer d’un document authentique dérobé, d’un selfie récupéré sur un réseau social et d’une vidéo synthétique capable de réagir à une consigne affichée sur l’écran.
La vérification de vivacité devait régler le sujet. L’utilisateur devait sourire, prononcer une phrase, tourner la tête à droite ou suivre un point coloré. Cette étape distingue théoriquement une personne présente d’une simple photographie tenue devant l’objectif. Dans les faits, une IA peut désormais animer une image, copier en direct les mouvements de l’opérateur ou générer une réponse plausible à un défi trop prévisible. Le test n’est pas inutile ; il est devenu insuffisant lorsqu’il reste isolé.
Le cas de Camille, une fraude qui ne ressemble plus à une fraude
Imaginons Camille, responsable conformité d’une néobanque fictive. Son équipe constate une série d’ouvertures de comptes avec des dossiers impeccables : pièce lisible, portrait cohérent, vidéo sans tremblement, gestes correctement exécutés. Au départ, les analystes soupçonnent un simple défaut de détection. Puis les retraits rapides et les transferts vers des comptes tiers révèlent une mécanique de blanchiment plus structurée.
Le point commun de ces dossiers n’est pas l’image elle-même, mais le contexte technique. Plusieurs sessions utilisent des configurations atypiques, des appareils émulateurs et des connexions incohérentes avec le pays du document. La vidéo était propre. La session, elle, sentait la casserole à vingt mètres. Voilà l’enseignement : la fraude biométrique ne se lit pas seulement sur un visage, elle se détecte dans l’ensemble du parcours.
Ce changement oblige les plateformes à arrêter de vendre la reconnaissance faciale comme une baguette magique. Une image nette ne prouve ni la présence, ni l’intention, ni la légitimité de la demande. Pour les banques en ligne, les plateformes de paiement, les sites soumis à un contrôle d’âge ou les marketplaces, la sécurité doit désormais raisonner comme un enquêteur : qui se présente, depuis quel appareil, dans quelles conditions, avec quel historique et pour quelle opération ?
La prochaine étape consiste donc à comprendre comment l’injection vidéo transforme un contrôle apparemment sérieux en cible industrielle.
Injection de deepfake : comment les fraudeurs visent les parcours KYC en ligne
Le KYC, pour Know Your Customer, sert à vérifier qu’un client est bien celui qu’il prétend être. Il s’impose dans la banque, les fintechs, la location, certains services de paiement et les plateformes où l’identité numérique doit être établie avant toute transaction sensible. Dans certains pays, les sites pornographiques s’appuient aussi sur ce type de contrôle pour répondre aux obligations de vérification d’âge. Des univers très différents, mais la même faiblesse : un parcours distant fondé sur une caméra.
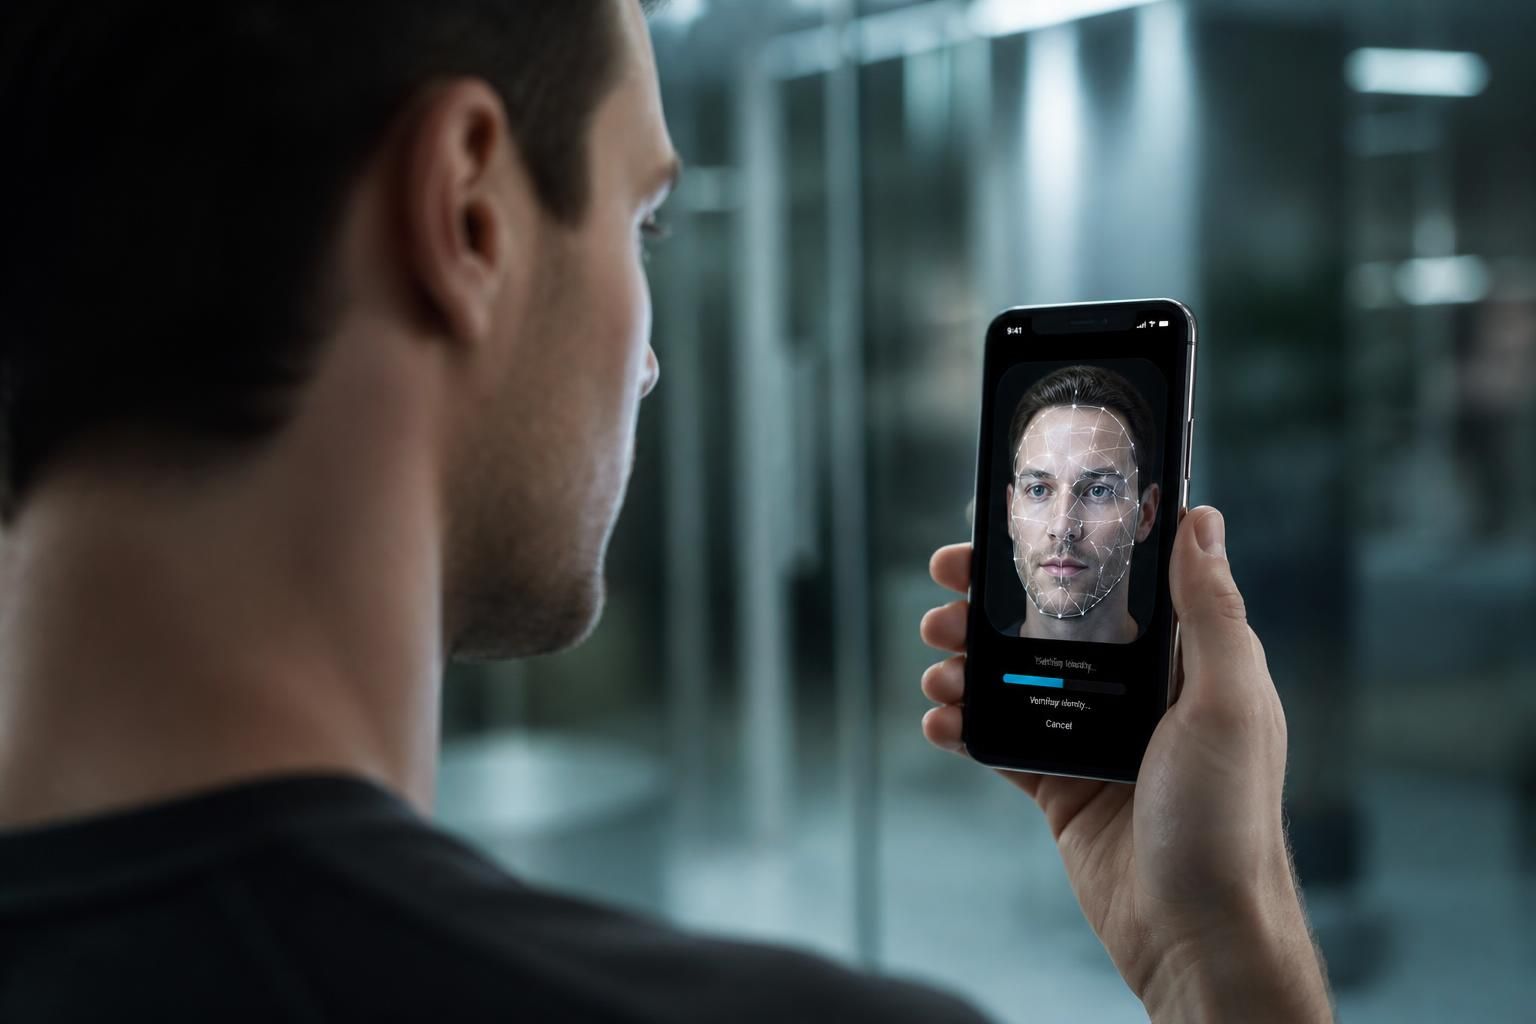
L’attaque par injection consiste à substituer le flux normalement transmis par l’appareil photo avec un contenu préparé ou généré. Le système de vérification reçoit alors une vidéo qui semble venir de la caméra alors qu’elle provient d’une autre source. Il ne s’agit pas d’un simple écran filmé à la va-vite : les dispositifs les plus dangereux cherchent à présenter un rendu cohérent, fluide et adapté aux défis demandés.
Cette menace est discutée ouvertement sur des espaces criminels. Des internautes y cherchent des conseils pour contourner les contrôles de vivacité de prestataires KYC, parfois avec de vrais documents et des selfies de victimes. Le but n’est pas toujours spectaculaire. Il peut s’agir d’ouvrir des comptes jetables, de contourner une restriction, de recevoir des fonds frauduleux puis de les disperser. La discrétion fait partie du modèle économique.
Des solutions grand public de génération vidéo ont abaissé le ticket d’entrée. Des outils comme Kling AI ou Magicam illustrent cette banalisation : une formule payante modeste peut donner accès à des fonctions d’animation et de transformation auparavant réservées à des studios spécialisés. Le risque ne vient pas d’un logiciel en particulier ; il vient de la combinaison entre une image de départ, un moteur de génération, une volonté de fraude et une plateforme qui accepte trop facilement ce qu’elle voit.
La caméra virtuelle ajoute une couche de difficulté. Des logiciels légitimes employés en streaming ou en visioconférence permettent de gérer une source vidéo. OBS Studio, VCam ou ManyCam sont utiles à des créateurs, formateurs et équipes marketing. Les confondre avec des outils intrinsèquement criminels serait absurde. En revanche, un parcours KYC qui accepte sans contrôle un flux virtuel ouvre une porte qu’un escroc saura tester. La technologie est neutre ; l’absence de garde-fou, beaucoup moins.
Ce que révèle une étude de contournement en 2026
Une étude publiée en juillet 2026 par les chercheurs de Synactiv a montré qu’un contrôle biométrique sur un site pornographique pouvait être contourné au moyen d’un flux substitué. L’intérêt de cette démonstration n’est pas de livrer une recette aux fraudeurs : elle confirme une réalité embarrassante. Un système qui ne vérifie que les pixels affichés peut valider une présence qui n’existe pas.
Le sujet dépasse largement le contrôle d’âge. Une mauvaise décision dans un tunnel KYC peut produire des dégâts financiers, réglementaires et réputationnels. Si une néobanque laisse entrer des identités synthétiques, elle s’expose à la fraude au compte mule. Si une marketplace laisse de faux vendeurs se certifier, elle fragilise les acheteurs. Si un service interne utilise une simple vidéo comme badge d’accès, il donne une chance de plus à l’usurpation.
- 🔍 Document authentique mais volé : le visage présenté ne correspond pas au détenteur légitime, malgré un dossier visuellement propre.
- 🎭 Identité entièrement synthétique : portrait, document et séquence vidéo sont fabriqués pour créer un client fictif.
- 📹 Flux détourné : la vérification reçoit une vidéo convaincante au lieu du signal issu de la caméra physique.
- 💸 Fraude en chaîne : le compte validé sert ensuite à encaisser, transférer ou blanchir des fonds.
Le mauvais réflexe consiste à chercher « le » détecteur de deepfake qui réglerait tout. Un fraudeur change d’outil, de visage, de réseau ou de qualité vidéo. La bonne défense doit empêcher la répétition industrielle, pas seulement identifier une anomalie visuelle sur un échantillon donné. Une technologie de contrôle solide surveille autant la source de l’image que l’image elle-même.
Cette différence conduit naturellement à la question que toutes les équipes produit devraient poser avant de signer un prestataire : quels signaux sont réellement examinés pendant une vérification ?
Fiabilité de la reconnaissance faciale : les signaux qui font la différence
La fiabilité ne se mesure pas à une jolie interface où un cercle vert apparaît sous un visage. Elle se mesure à la capacité du dispositif à réduire les faux positifs, à bloquer les manipulations et à ne pas exclure inutilement des clients légitimes. Cette nuance est capitale : rendre un parcours pénible pour tout le monde n’est pas une stratégie de sécurité, c’est souvent un moyen coûteux de perdre des conversions.
Les fournisseurs KYC les plus sérieux combinent plusieurs familles de contrôles. La première concerne la biométrie : comparaison du portrait avec le document, analyse de texture, détection de présentation sur écran et vérification de vivacité. La deuxième porte sur l’intégrité de la capture : provenance de la caméra, pilotes, capteurs, cohérence avec le système d’exploitation et détection de flux artificiels. La troisième examine le contexte : réseau, géolocalisation, appareil, VPN, vitesse de navigation et historique de compte.
Cette approche par corrélation semble moins glamour qu’un algorithme qui « reconnaît un visage », mais elle est nettement plus difficile à contourner. Un avatar synthétique peut passer un test isolé. Il lui devient plus compliqué de reproduire, dans le même instant, les variations de lumière d’un écran, les signaux matériels d’une caméra réelle, une localisation cohérente, un appareil connu et un comportement transactionnel normal.
Des défis lumineux plutôt que des gestes récités
Certains acteurs, à l’image d’iProof, projettent des séquences de lumières colorées via l’écran du téléphone ou de l’ordinateur. L’objectif est simple : vérifier que les reflets sur le visage évoluent de façon naturelle et immédiate. Reproduire cette interaction en temps réel avec un contenu généré est beaucoup plus complexe qu’animer une bouche ou faire tourner une tête.
Le défi doit rester imprévisible. Si tous les utilisateurs reçoivent « regardez à gauche, puis souriez », le scénario devient une routine que des fraudeurs peuvent optimiser. À l’inverse, une combinaison aléatoire de consignes visuelles et de micro-interactions, conçue pour être accessible, limite l’intérêt d’une vidéo préenregistrée. L’enjeu n’est pas de piéger le client honnête ; il est de rendre l’automatisation frauduleuse chère, lente et incertaine.
| Signal contrôlé | Ce qu’il permet de vérifier | Valeur face aux deepfakes |
|---|---|---|
| 📷 Caméra physique | La source vidéo provient d’un capteur réel et non d’un flux substitué. | Élevée contre les injections simples. |
| 💡 Reflets lumineux dynamiques | Le visage interagit réellement avec l’écran au moment du contrôle. | Élevée contre une séquence préparée. |
| 📱 Empreinte appareil | La configuration est cohérente et ne présente pas d’anomalie connue. | Complémentaire : utile pour établir un score de risque. |
| 🌐 Réseau et localisation | La session correspond au pays, au profil et au comportement attendu. | Décisive pour repérer les réseaux organisés. |
| 🧾 Analyse documentaire | Le titre d’identité présente des caractéristiques attendues et concordantes. | Nécessaire, mais jamais suffisante seule. |
Les mécanismes de détection des webcams virtuelles prennent donc de l’importance. Ils vérifient la chaîne entre l’application et le matériel : API, capteurs, pilotes et provenance du signal. Ce contrôle ne doit pas être présenté comme inviolable. Il ajoute une barrière, il ne clôt pas le match. Les fraudeurs s’adaptent, les défenses aussi, et le vrai travail consiste à maintenir cet écart de coût en faveur du défenseur.
Pour Camille et sa néobanque, la correction n’a pas consisté à remplacer un outil par un autre du jour au lendemain. L’équipe a mis en place un score de risque, une revue humaine ciblée sur les cas douteux et des limites renforcées après ouverture de compte. Résultat : moins de décisions automatiques irréversibles et davantage de données exploitables pour comprendre les schémas de fraude.
Une reconnaissance faciale fiable ne promet pas l’infaillibilité ; elle construit suffisamment de preuves indépendantes pour qu’un faux visage ne puisse pas ouvrir toutes les portes.
Vulgarisation de l’intelligence artificielle : le risque n’est pas l’outil, mais l’usage sans contrôle
La vulgarisation de l’intelligence artificielle a un effet paradoxal. Elle permet à des entreprises de gagner du temps, de tester des idées et d’automatiser des tâches répétitives. Elle donne aussi à des individus mal intentionnés des capacités de création et d’imitation autrefois hors de portée. Faire comme si les outils génératifs allaient disparaître serait une perte de temps. Ils sont déjà intégrés aux usages professionnels et personnels.
Le problème commence lorsque la facilité d’emploi est confondue avec l’absence de danger. Une équipe marketing peut générer une vidéo de démonstration utile. Un fraudeur peut employer les mêmes briques pour fabriquer une identité synthétique. L’écart se situe dans le cadre de gouvernance, la traçabilité et les contrôles autour de l’usage, pas dans un bouton magique qui déciderait si une technologie est morale ou non.
Les entreprises ont déjà vécu cette mécanique avec le shadow IT, puis avec le shadow AI : des salariés utilisent des services non validés parce qu’ils sont rapides, gratuits ou séduisants. Le résultat, ce sont des données clients déposées dans des outils sans contrat clair, des contenus impossibles à tracer et des décisions prises sur des sorties non vérifiées. Le sujet mérite une politique concrète, comme l’explique cet éclairage sur les risques du shadow AI pour les entreprises.
Former sans donner les clés de la fraude
La formation ne doit ni dramatiser chaque usage de l’IA ni fournir un manuel de contournement. Le bon niveau consiste à apprendre aux équipes à reconnaître les signaux faibles : une urgence inhabituelle, une demande de paiement appuyée par une voix connue, une vidéo trop parfaite, un changement brutal de coordonnées bancaires ou une procédure qui contourne les validations habituelles.
Un directeur financier ne doit jamais valider un virement exceptionnel sur la seule base d’un appel vidéo, même si le visage et la voix du dirigeant semblent impeccables. Une validation hors bande — appel sur un numéro connu, confirmation écrite via un canal interne, double approbation — vaut mieux qu’une confiance impressionnée par de beaux pixels. C’est moins spectaculaire, mais c’est ce qui évite de financer la prochaine arnaque.
- 🧩 Cartographier les usages IA : identifier les outils réellement employés, y compris ceux arrivés sans validation officielle.
- 🔐 Classer les données : interdire l’envoi de documents d’identité, de données clients ou de secrets commerciaux dans des services non approuvés.
- ☎️ Imposer une vérification hors bande : pour chaque action financière ou administrative à fort enjeu.
- 📊 Journaliser les incidents : une tentative ratée révèle souvent un scénario qui reviendra sous une forme améliorée.
- 🧠 Former par cas réels : une simulation courte marque plus durablement qu’un PDF oublié dans une boîte mail.
Dans une PME bordelaise fictive, un collaborateur reçoit une note vocale attribuée à la direction demandant l’achat urgent de cartes cadeaux pour un événement. La voix est familière, le ton est pressé, le contexte semble crédible. L’équipe ne perd pas une heure à analyser le fichier : elle applique la règle interne, confirme par le canal habituel, puis classe le message comme tentative de fraude. La méthode est presque banale. C’est justement sa force.
La gestion des données reste au centre du sujet. Un portrait, une copie de pièce d’identité et une vidéo de vivacité constituent un trésor pour les fraudeurs lorsqu’ils sont mal protégés. Les organisations ont intérêt à revoir la valeur stratégique des données détenues par les entreprises avant de multiplier les prestataires et les exports sans contrôle.
La vulgarisation n’est pas l’ennemie : elle devient dangereuse lorsque la compétence technique progresse plus vite que la discipline collective.
Sécurité de l’identité numérique : bâtir un parcours KYC qui résiste dans la durée
Les entreprises qui réagissent aux deepfakes uniquement après une fraude font toujours le même constat : le tunnel d’inscription avait été optimisé pour la vitesse, mais pas pour l’adversaire. Un parcours KYC bien conçu ne cherche pas à compliquer chaque dossier. Il adapte le niveau de contrôle à la valeur de l’action demandée et au niveau de risque détecté.
Une inscription à une newsletter n’exige évidemment pas les mêmes garanties qu’une ouverture de compte de paiement avec possibilité de retrait instantané. Pourtant, certains parcours appliquent la même logique binaire partout : validation ou refus, sans palier intermédiaire. Cette architecture donne trop de pouvoir à une seule étape biométrique et laisse peu de marge pour enquêter sur les anomalies.
Passer du contrôle unique au score de confiance
Le modèle le plus robuste repose sur un score de confiance. Chaque élément alimente une décision : résultat biométrique, qualité documentaire, intégrité de l’appareil, cohérence réseau, ancienneté du compte, vitesse des opérations et montant engagé. Un signal faible ne doit pas bloquer automatiquement un client. Plusieurs signaux faibles alignés, en revanche, justifient une vérification supplémentaire ou une revue humaine.
Camille applique ce principe dans sa néobanque fictive. Un client validé depuis un téléphone reconnu, avec une pièce cohérente et un comportement normal bénéficie d’un parcours fluide. Un autre dossier, créé depuis une configuration inhabituelle, sur un réseau à risque, avec une vérification faciale trop lisse et une demande de virement immédiat, reçoit des limites temporaires. Il ne s’agit pas de juger une personne : il s’agit d’empêcher une automatisation de transformer une faille en perte financière.
La surveillance doit aussi continuer après le KYC. La vérification initiale n’est qu’une photographie à un instant donné. Un compte sain peut être compromis plus tard, un appareil peut changer, une opération peut sortir complètement du profil habituel. La sécurité mature fonctionne comme un contrôle continu, avec des seuils et des réauthentifications proportionnées.
Les équipes doivent enfin mesurer autre chose que le taux de conversion. Oui, un tunnel trop exigeant fait abandonner certains utilisateurs. Mais un tunnel trop permissif crée des comptes frauduleux, des coûts de support, des litiges, des sanctions et une perte de confiance qui finissent toujours par peser davantage. La bonne métrique croise la fluidité, le taux de fraude évitée, le délai de traitement des dossiers suspects et les faux rejets.
Voici un cadre de décision exploitable pour les équipes produit, conformité et cybersécurité :
- ⚖️ Définir les actions à fort enjeu : retrait, changement de RIB, création de bénéficiaire, accès à des données sensibles.
- 🧪 Tester les scénarios d’attaque : faire auditer régulièrement le parcours par des spécialistes autorisés, sans attendre l’incident.
- 🚦 Mettre en place des paliers : validation automatique pour le faible risque, contrôle renforcé pour l’ambigu, intervention humaine pour le critique.
- 🧾 Conserver des traces utiles : décisions, signaux de risque et motifs de rejet doivent être auditables.
- 🔄 Réviser les règles : les attaques évoluent ; une politique figée devient rapidement décorative.
Le paysage des menaces numériques change vite, et les équipes qui s’informent seulement après un incident arrivent avec une pelle quand le trou est déjà creusé. Suivre l’évolution des menaces numériques aide à ajuster les parcours, les outils et la formation avant que les fraudeurs ne transforment une expérimentation en routine.
La punchline à garder sur le bureau est simple : un visage à l’écran n’est plus une preuve ; c’est une donnée à vérifier, croiser et replacer dans son contexte.
Un deepfake peut-il réellement contourner une vérification de vivacité ?
Oui, lorsque la vérification repose sur des gestes prévisibles ou sur la seule analyse de l’image. Les contrôles les plus solides combinent défis dynamiques, détection de caméra physique, signaux matériels et analyse du contexte de session.
La reconnaissance faciale doit-elle être abandonnée ?
Non. Elle reste utile pour comparer un visage et une pièce d’identité, à condition de ne pas lui confier seule la décision. Sa fiabilité augmente lorsqu’elle est associée à des contrôles documentaires, comportementaux et techniques.
Pourquoi les webcams virtuelles sont-elles surveillées par les solutions KYC ?
Elles peuvent substituer le flux d’une caméra par une autre source vidéo. Les prestataires cherchent donc à vérifier l’origine matérielle du signal, les pilotes et la cohérence des capteurs afin de limiter les attaques par injection.
Quelle est la première mesure à lancer contre la fraude par deepfake ?
Commencer par cartographier les parcours où une vidéo, une voix ou un visage déclenche une action à risque. Ensuite, instaurer une validation hors bande pour les opérations sensibles et tester la résistance des contrôles KYC avec des experts autorisés.

Super article, Basil ! Les deepfakes, c’est vraiment flippant mais tellement fascinant aussi !
Cet article met vraiment en lumière les dangers des deepfakes, c’est important d’en parler.
Un sujet fascinant ! La technologie avance vite, j’adore explorer ces enjeux.